آموزش غیرفعال کردن Secure Boot در ویندوز؛ راهنمای کامل خاموش کردن Secure Boot در BIOS/UEFI
اگر قصد نصب یک سیستمعامل دیگر، اجرای برخی نسخههای لینوکس، استفاده از درایورهای قدیمی یا نصب ویندوز روی سختافزار خاص را دارید، احتمالا با قابلیتی به نام Secure Boot روبهرو شدهاید. این ویژگی امنیتی که بهصورت پیشفرض در اکثر کامپیوترهای جدید فعال است، از اجرای فایلها و سیستمعاملهای غیرمعتبر هنگام بوت شدن دستگاه جلوگیری میکند.
با وجود مزایای امنیتی Secure Boot، در برخی شرایط لازم است آن را بهطور موقت غیرفعال کنید. در این آموزش، نحوه خاموش کردن Secure Boot در BIOS یا UEFI را مرحلهبهمرحله بررسی میکنیم و همچنین با عملکرد، مزایا و معایب این قابلیت آشنا خواهید شد.
🛡️ Secure Boot چیست و چه کاربردی دارد؟
Secure Boot یکی از قابلیتهای امنیتی استاندارد UEFI (Unified Extensible Firmware Interface) است که برای جلوگیری از اجرای بدافزارها و کدهای مخرب در زمان روشن شدن کامپیوتر طراحی شده است.
این فناوری اولین بار در استاندارد UEFI 2.3.1 معرفی شد و امروزه در نسخههای مختلف Windows 11، Windows 10، Windows 8.1، Windows 8 و همچنین بسیاری از نسخههای Windows Server پشتیبانی میشود.
به زبان ساده، Secure Boot قبل از اجرای ویندوز، تمامی فایلهای بوت، درایورها و سیستمعامل را بررسی میکند و تنها در صورتی اجازه اجرا میدهد که دارای امضای دیجیتال معتبر (Digital Signature) باشند.
⚙️ چگونه Secure Boot را غیرفعال کنیم؟
اگر به هر دلیلی نیاز دارید Secure Boot را خاموش کنید، کافی است مراحل زیر را دنبال کنید.
🔄 مرحله اول: سیستم را ریستارت کنید
ابتدا کامپیوتر را Restart کنید. اگر سیستم خاموش است، آن را روشن کنید تا بتوانید وارد تنظیمات BIOS یا UEFI شوید.
⌨️ مرحله دوم: وارد محیط BIOS یا UEFI شوید
در همان لحظات ابتدایی روشن شدن سیستم، چندین بار یکی از کلیدهای زیر را فشار دهید:
- Delete
- Esc
- F1
- F2
- F10
- F12
کلید ورود بسته به برند مادربرد یا لپتاپ متفاوت است. اگر هیچکدام از این کلیدها عمل نکرد، میتوانید از داخل ویندوز وارد تنظیمات UEFI شوید.
برای این کار:
- منوی Start را باز کنید.
- کلید Shift را نگه دارید.
- روی Restart کلیک کنید.
- سپس مسیر زیر را طی کنید:
Troubleshoot → Advanced Options → UEFI Firmware Settings
با انتخاب این گزینه، سیستم مستقیماً وارد محیط UEFI خواهد شد.
🔍 مرحله سوم: گزینه Secure Boot را پیدا کنید
پس از ورود به BIOS یا UEFI، وارد بخشی مانند:
- Security
- Boot
- Authentication
- Advanced
شوید. محل قرارگیری این گزینه در برندهای مختلف مانند ASUS، MSI، Gigabyte، Dell، Lenovo و HP ممکن است متفاوت باشد.
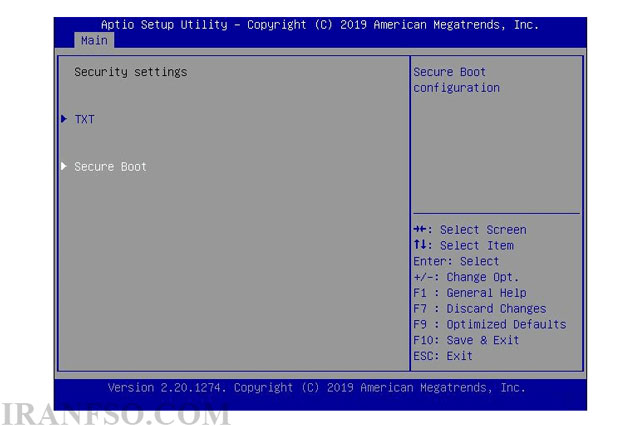
در این قسمت گزینه Secure Boot را پیدا کنید.
🚫 مرحله چهارم: Secure Boot را غیرفعال کنید
پس از پیدا کردن گزینه Secure Boot، مقدار آن را از Enabled به Disabled تغییر دهید. در برخی از مادربردها ممکن است ابتدا لازم باشد حالت OS Type را روی Other OS قرار دهید تا امکان غیرفعال کردن Secure Boot فراهم شود.
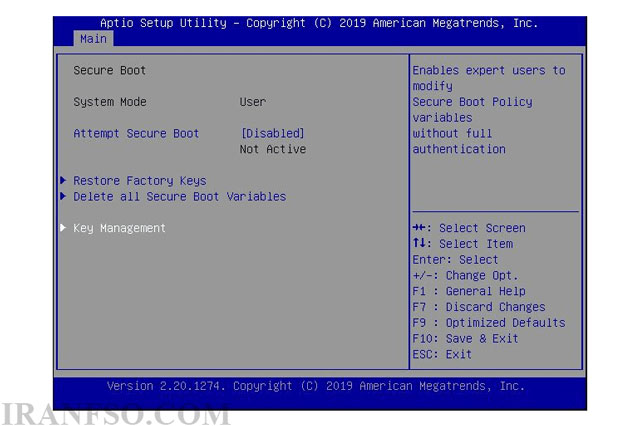
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با روش های غیرفعال کردن BitLocker در ویندوز 11، مقاله “آموزش غیرفعال کردن BitLocker در ویندوز 11؛ هر آنچه باید قبل از خاموش کردن بدانید” مطالعه نمایید.نکته مهم: در بعضی از سیستمها، برای فعالسازی مجدد Secure Boot ممکن است لازم باشد تنظیمات BIOS یا UEFI را به حالت پیشفرض کارخانه (Factory Defaults) بازگردانید. بنابراین پیش از اعمال تغییرات، اگر از تنظیمات فعلی خود مطمئن نیستید، بهتر است از آنها یادداشت یا تصویر تهیه کنید.
💾 مرحله پنجم: تغییرات را ذخیره کنید
پس از غیرفعال کردن Secure Boot، کلید F10 را فشار دهید یا از گزینه Save & Exit استفاده کنید تا تغییرات ذخیره شوند. سپس سیستم بهصورت خودکار ریستارت خواهد شد.
✅ مرحله ششم: بررسی کنید Secure Boot خاموش شده باشد
بعد از راهاندازی مجدد ویندوز، قابلیت Secure Boot غیرفعال خواهد بود و اکنون میتوانید اقداماتی مانند نصب سیستمعامل دیگر، اجرای برخی توزیعهای لینوکس، استفاده از درایورهای بدون امضای دیجیتال یا انجام برخی عملیات تخصصی را انجام دهید.
⚡ Secure Boot چگونه از کامپیوتر محافظت میکند؟
برای درک بهتر عملکرد Secure Boot، تصور کنید ورودی یک ساختمان دارای یک نگهبان امنیتی است. هر شخصی که قصد ورود داشته باشد باید کارت شناسایی معتبر ارائه دهد. اگر کارت معتبر باشد، اجازه ورود خواهد داشت؛ در غیر این صورت، ورود او مسدود میشود.
Secure Boot نیز دقیقاً با همین منطق عمل میکند. هنگام روشن شدن کامپیوتر، قبل از اینکه ویندوز یا هر سیستمعامل دیگری اجرا شود، این فناوری تمامی فایلهای بوت، Boot Loader و درایورهای اولیه را بررسی میکند.
اگر این فایلها دارای امضای دیجیتال معتبر باشند، فرآیند بوت ادامه پیدا میکند؛ اما اگر فایل ناشناس، دستکاریشده یا بدون امضای معتبر باشد، Secure Boot اجرای آن را متوقف میکند تا از آلوده شدن سیستم جلوگیری شود.
به همین دلیل، بسیاری از بدافزارهای پیشرفته مانند Bootkit و Rootkit قادر نیستند قبل از بارگذاری ویندوز اجرا شوند.
🔑 امضای دیجیتال (Digital Signature) در Secure Boot چیست؟
امضای دیجیتال در واقع نوعی گواهی امنیتی است که توسط تولیدکنندگان معتبر مانند Microsoft یا سازندگان سختافزار صادر میشود.
زمانی که سیستم روشن میشود، Secure Boot این امضا را با کلیدهای امنیتی ذخیرهشده در Firmware مقایسه میکند. اگر اطلاعات با یکدیگر مطابقت داشته باشند، فایل معتبر شناخته شده و اجرا میشود. در غیر این صورت، فرآیند بوت متوقف خواهد شد.
همین سازوکار باعث میشود فایلهای مخرب نتوانند خود را بهجای فایلهای اصلی ویندوز معرفی کرده و هنگام راهاندازی سیستم اجرا شوند.
❓ آیا غیرفعال کردن Secure Boot کار درستی است؟
در حالت عادی، توصیه نمیشود Secure Boot را غیرفعال کنید. این قابلیت یکی از مهمترین لایههای امنیتی کامپیوتر محسوب میشود و از اجرای بدافزارها پیش از بارگذاری ویندوز جلوگیری میکند.
با این حال، در برخی شرایط خاموش کردن Secure Boot کاملاً منطقی و حتی ضروری است. اگر قصد انجام یکی از موارد زیر را دارید، ممکن است لازم باشد این قابلیت را بهصورت موقت غیرفعال کنید:
- 💻 نصب برخی نسخههای لینوکس که از Secure Boot پشتیبانی نمیکنند.
- 🛠️ نصب ویندوزهای سفارشی یا نسخههای قدیمیتر.
- 🔧 استفاده از درایورهای قدیمی یا بدون امضای دیجیتال (Unsigned Drivers).
- ⚙️ عیبیابی مشکلات مربوط به بوت نشدن سیستم.
- 💾 نصب برخی ابزارهای بازیابی اطلاعات یا نرمافزارهای بوتیبل.
- 🧪 انجام تستهای تخصصی روی سختافزار یا توسعه سیستمعامل.
اگر هیچیک از این موارد برای شما صدق نمیکند، بهتر است Secure Boot را فعال نگه دارید تا امنیت سیستم کاهش پیدا نکند.
📊 مزایا و معایب غیرفعال کردن Secure Boot
| مزایا | معایب |
|---|---|
| امکان نصب برخی سیستمعاملهای دیگر | کاهش امنیت فرآیند بوت |
| اجرای درایورهای بدون امضای دیجیتال | افزایش احتمال اجرای بدافزارهای Bootkit |
| رفع برخی مشکلات نصب ویندوز یا لینوکس | حذف یکی از لایههای امنیتی ویندوز |
| سازگاری بیشتر با نرمافزارهای قدیمی | احتمال سوءاستفاده بدافزارها هنگام راهاندازی سیستم |
💡 بعد از پایان کار دوباره Secure Boot را فعال کنید
اگر فقط برای نصب ویندوز، لینوکس یا اجرای یک ابزار خاص Secure Boot را غیرفعال کردهاید، پیشنهاد میشود پس از اتمام کار دوباره آن را فعال کنید.
فعال بودن Secure Boot باعث میشود سیستم در برابر حملات سطح بوت، فایلهای مخرب و تغییرات غیرمجاز در فرآیند راهاندازی مقاومت بیشتری داشته باشد و امنیت کلی کامپیوتر افزایش یابد.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با آموزش کامل استفاده از کیبورد ایموجی در ویندوز 11، مقاله “آموزش کامل استفاده از کیبورد ایموجی در ویندوز 11 | سریعترین روش تایپ ایموجی” مطالعه نمایید.
🙋♂️ سوالات متداول (FAQ)
❓ آیا خاموش کردن Secure Boot باعث حذف اطلاعات میشود؟
خیر. غیرفعال کردن Secure Boot هیچ تأثیری روی فایلها، اطلاعات شخصی یا برنامههای نصبشده ندارد و تنها نحوه بررسی امنیتی هنگام بوت شدن سیستم را تغییر میدهد.
❓ آیا میتوان Secure Boot را دوباره فعال کرد؟
بله. هر زمان که بخواهید میتوانید با ورود به BIOS یا UEFI، گزینه Secure Boot را دوباره روی Enabled قرار دهید. البته در برخی مادربردها ممکن است لازم باشد تنظیمات امنیتی به حالت پیشفرض بازگردانده شوند.
❓ آیا برای نصب ویندوز 11 باید Secure Boot فعال باشد؟
بله. یکی از پیشنیازهای رسمی مایکروسافت برای نصب ویندوز 11، فعال بودن Secure Boot و همچنین TPM 2.0 است. البته برخی نسخههای غیررسمی ویندوز این محدودیت را دور میزنند.
❓ اگر Secure Boot را خاموش کنم ویندوز اجرا میشود؟
بله. در اکثر موارد ویندوز بدون هیچ مشکلی اجرا خواهد شد، اما سطح امنیت سیستم هنگام بوت کاهش پیدا میکند.
❓ آیا همه کامپیوترها از Secure Boot پشتیبانی میکنند؟
خیر. این قابلیت معمولاً روی سیستمهایی که از UEFI استفاده میکنند در دسترس است. کامپیوترهای قدیمی که از Legacy BIOS بهره میبرند، معمولاً از Secure Boot پشتیبانی نمیکنند.
📝 کلام آخر
Secure Boot یکی از مهمترین قابلیتهای امنیتی UEFI است که با جلوگیری از اجرای فایلها و درایورهای غیرمعتبر، از کامپیوتر در برابر بسیاری از تهدیدات محافظت میکند. با این حال، در شرایطی مانند نصب برخی سیستمعاملها، استفاده از درایورهای قدیمی یا عیبیابی مشکلات بوت، ممکن است لازم باشد آن را بهصورت موقت غیرفعال کنید.
اگر تصمیم به خاموش کردن Secure Boot دارید، این کار را تنها در صورت نیاز انجام دهید و پس از پایان کار، برای حفظ امنیت سیستم، دوباره آن را فعال کنید.