راهنمای جامع Telnet و SSH؛ هر آنچه باید درباره دو پروتکل محبوب مدیریت تجهیزات شبکه بدانید
امروزه مدیریت تجهیزات شبکه، سرورها و دستگاههای مختلف بدون استفاده از ابزارهای دسترسی از راه دور تقریباً غیرممکن است. مدیران شبکه، کارشناسان فناوری اطلاعات و حتی کاربران حرفهای برای اتصال به روترها، سوئیچها، سرورهای لینوکسی و ویندوزی از پروتکلهایی مانند Telnet و SSH استفاده میکنند.
اگرچه هر دو پروتکل وظیفه برقراری ارتباط از راه دور را بر عهده دارند، اما تفاوتهای بسیار مهمی از نظر امنیت، نحوه انتقال اطلاعات، رمزنگاری و کاربردهای عملی میان آنها وجود دارد. شناخت این تفاوتها باعث میشود بتوانید متناسب با نیاز خود، بهترین گزینه را انتخاب کنید.
در این مقاله قصد داریم Telnet و SSH را بهصورت کامل بررسی کنیم، نحوه عملکرد هرکدام را توضیح دهیم، مزایا و معایب آنها را بشناسیم و با مثالها و سناریوهای واقعی نحوه استفاده از آنها را یاد بگیریم.
📌 Telnet چیست؟
Telnet یکی از قدیمیترین پروتکلهای ارتباطی در دنیای شبکه است که امکان اتصال به یک سیستم دیگر از طریق شبکه را فراهم میکند. این پروتکل در لایه Application مدل TCP/IP فعالیت میکند و از پروتکل TCP برای انتقال اطلاعات بهره میبرد.
به زبان ساده، Telnet این امکان را فراهم میکند که از یک کامپیوتر، به کامپیوتر یا تجهیز دیگری متصل شوید و دستورات موردنظر خود را از راه دور اجرا کنید؛ درست مانند اینکه روبهروی آن دستگاه نشسته باشید.
در گذشته تقریباً تمام تجهیزات شبکه از Telnet برای مدیریت استفاده میکردند، اما با پیشرفت فناوری و افزایش تهدیدات امنیتی، استفاده از آن تا حد زیادی کاهش یافت و SSH جایگزین آن شد.
🕰 تاریخچه Telnet
Telnet در سال 1969 و همزمان با شکلگیری شبکه ARPANET معرفی شد. در آن زمان اینترنت به شکل امروزی وجود نداشت و نیاز بود کاربران بتوانند از طریق یک ترمینال به سیستمهای دیگر متصل شوند.
اولین استاندارد رسمی این پروتکل در RFC 15 معرفی شد و بعدها نسخههای کاملتر آن در RFCهای مختلف توسعه پیدا کرد.
در دهههای 80 و 90 میلادی تقریباً تمام سیستمهای UNIX، سرورها و تجهیزات Cisco از Telnet برای مدیریت استفاده میکردند.
اما با افزایش حملات سایبری و مشخص شدن ضعف امنیتی Telnet، متخصصان پروتکل SSH را طراحی کردند تا جایگزین امنتری برای آن باشد.
⚙ Telnet چگونه کار میکند؟
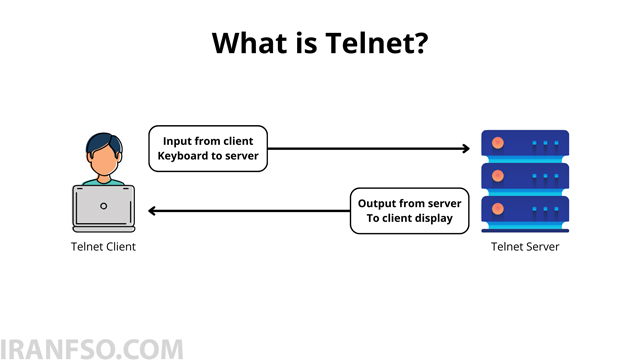
فرآیند برقراری ارتباط در Telnet بسیار ساده است.
- کاربر نرمافزار Telnet را اجرا میکند.
- آدرس IP یا نام دستگاه مقصد را وارد میکند.
- اتصال از طریق پورت 23 برقرار میشود.
- نام کاربری و رمز عبور ارسال میشود.
- پس از احراز هویت، کاربر وارد محیط خط فرمان دستگاه مقصد خواهد شد.
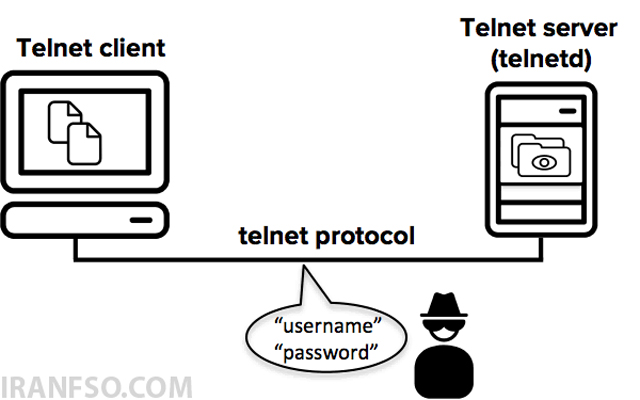
یکی از مهمترین نکات این است که تمام اطلاعات بهصورت متن ساده (Plain Text) منتقل میشوند.
یعنی:
- Username
- Password
- دستورات
- خروجی دستورات
همگی بدون رمزنگاری در شبکه جابهجا میشوند.
به همین دلیل اگر شخصی بتواند ترافیک شبکه را شنود کند، تمام اطلاعات را مشاهده خواهد کرد.
🌐 پورت Telnet
پروتکل Telnet بهصورت پیشفرض از TCP Port 23 استفاده میکند.
هر زمان دستور زیر اجرا شود:
telnet 192.168.1.1کلاینت تلاش میکند از طریق پورت 23 به دستگاه مقصد متصل شود.
در برخی تجهیزات میتوان شماره پورت را تغییر داد، اما استاندارد جهانی Telnet همچنان پورت 23 است.
🧩 اجزای اصلی Telnet
برای برقراری ارتباط Telnet سه بخش اصلی وجود دارد.
1. Telnet Client
نرمافزاری است که روی سیستم کاربر اجرا میشود.
نمونهها:
- Windows Telnet Client
- PuTTY
- SecureCRT
- MobaXterm
2. Telnet Server
روی سیستم مقصد اجرا میشود و منتظر دریافت درخواست اتصال خواهد بود.
پس از دریافت درخواست، نام کاربری و رمز عبور را بررسی کرده و اجازه ورود میدهد.
3. پروتکل TCP
وظیفه انتقال دادهها بین کلاینت و سرور را بر عهده دارد.
💡 ویژگیهای Telnet
Telnet دارای ویژگیهای متعددی است که باعث محبوبیت آن در گذشته شده بود.
- ارتباط دوطرفه
- مصرف منابع بسیار کم
- سرعت مناسب
- قابلیت اتصال به اکثر تجهیزات شبکه
- پشتیبانی تقریباً تمام سیستمعاملها
- سادگی در راهاندازی
- مناسب برای تست سرویسهای شبکه
✅ مزایای Telnet
سرعت بالا
به دلیل نبود فرآیندهای رمزنگاری، ارتباط بسیار سریع برقرار میشود.
مصرف کم منابع
برخلاف SSH، Telnet تقریباً هیچ بار پردازشی قابل توجهی ایجاد نمیکند.
مناسب برای شبکههای آزمایشگاهی
در محیطهای آموزشی یا آزمایشگاهی که امنیت اهمیت زیادی ندارد، Telnet همچنان کاربرد دارد.
سادگی استفاده
راهاندازی آن بسیار آسان است و تقریباً روی هر دستگاهی قابل استفاده است.
مناسب برای تست پورتها
یکی از کاربردهای بسیار رایج Telnet تست باز بودن پورتهای مختلف است.
مثال:
telnet google.com 80اگر اتصال برقرار شود یعنی پورت 80 باز است.
❌ معایب Telnet
با وجود سادگی، Telnet مشکلات بسیار مهمی دارد.
عدم رمزنگاری اطلاعات
تمام اطلاعات بدون هیچ رمزگذاری منتقل میشوند.
امکان شنود اطلاعات
هکرها میتوانند با ابزارهایی مانند Wireshark بستههای شبکه را مشاهده کنند.
سرقت رمز عبور
از آنجایی که Password رمزنگاری نمیشود، احتمال سرقت اطلاعات بسیار زیاد است.
آسیبپذیری در برابر حملات Man in the Middle
حملات MITM بهراحتی میتوانند اطلاعات را رهگیری کنند.
عدم احراز هویت پیشرفته
Telnet تنها از Username و Password ساده استفاده میکند.
🎯 کاربردهای Telnet
اگرچه امروزه SSH جایگزین Telnet شده است، اما هنوز در برخی شرایط مورد استفاده قرار میگیرد.
مهمترین کاربردهای Telnet عبارتاند از:
- مدیریت تجهیزات قدیمی شبکه
- تست باز بودن پورتها
- بررسی عملکرد سرویسهای شبکه
- اتصال به دستگاههای Embedded
- آزمایش ارتباط TCP
- محیطهای آموزشی
- آزمایشگاههای CCNA و Network+
🖥 دستورات مهم Telnet
اتصال به یک دستگاه
telnet 192.168.1.1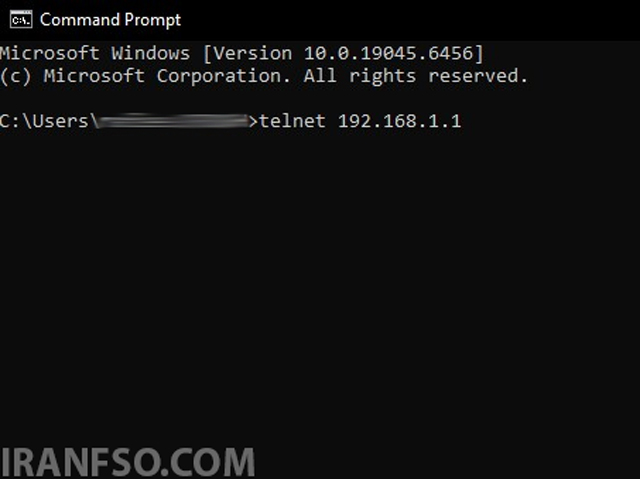
اتصال به یک پورت خاص
telnet 192.168.1.10 80تست SMTP
telnet smtp.gmail.com 25تست HTTP
telnet example.com 80سپس:
GET /در صورت دریافت پاسخ، یعنی سرویس HTTP فعال است.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی کامل با CIDR، مقاله “آموزش کامل CIDR در شبکههای کامپیوتری | هرآنچه باید درباره Classless Inter-Domain Routing بدانید” مطالعه نمایید.
🧪 سناریوی اول Telnet (مدیریت یک سوئیچ سیسکو)
فرض کنید در یک شرکت کوچک فعالیت میکنید و یک سوئیچ قدیمی Cisco در شبکه وجود دارد که تنها از Telnet پشتیبانی میکند.
اطلاعات دستگاه:
- IP: 192.168.10.10
- Username: admin
- Password: Cisco123
برای اتصال دستور زیر را اجرا میکنید:
telnet 192.168.10.10پس از وارد کردن نام کاربری و رمز عبور، وارد محیط CLI سوئیچ میشوید.
سپس میتوانید دستورات مدیریتی مانند موارد زیر را اجرا کنید:
show running-config

show vlan

show interfaces

show ip interface brief
با این دستورات میتوانید وضعیت پورتها، VLANها، آدرسهای IP و تنظیمات فعلی سوئیچ را بررسی کنید.
نکته: در محیط واقعی توصیه میشود پس از ورود، در صورت امکان سرویس SSH را فعال کرده و Telnet را غیرفعال کنید تا امنیت شبکه افزایش یابد.
🧪 سناریوی دوم Telnet (تست باز بودن پورت وبسرور)
فرض کنید کاربران اعلام کردهاند که وبسایت شرکت در دسترس نیست. قبل از بررسی تنظیمات وبسرور، میخواهید مطمئن شوید که پورت 80 روی سرور باز است.
سرور دارای IP زیر است:
192.168.1.50دستور زیر را اجرا میکنید:
telnet 192.168.1.50 80اگر صفحه ترمینال خالی بماند و اتصال برقرار شود، یعنی پورت 80 باز است و درخواست شما به وبسرور رسیده است. حالا میتوانید برای اطمینان، یک درخواست HTTP ساده ارسال کنید:
GET / HTTP/1.1
Host: 192.168.1.50
در صورت دریافت پاسخ HTTP (مانند HTTP/1.1 200 OK یا HTTP/1.1 404 Not Found)، مشخص میشود که سرویس وب فعال است و مشکل احتمالاً در بخش دیگری از زیرساخت یا تنظیمات سایت قرار دارد.
اگر بهجای برقراری ارتباط با پیغامهایی مانند Could not open connection یا Connection refused مواجه شوید، احتمال دارد:
- سرویس وب اجرا نشده باشد.
- فایروال پورت 80 را مسدود کرده باشد.
- آدرس IP اشتباه باشد.
- مسیر شبکه تا سرور دچار مشکل شده باشد.
این روش یکی از سادهترین و سریعترین راهها برای عیبیابی اولیه سرویسهای مبتنی بر TCP است.
🔐 SSH چیست؟
SSH که مخفف Secure Shell است، یک پروتکل شبکهای امن برای برقراری ارتباط از راه دور با سرورها، روترها، سوئیچها و سایر تجهیزات شبکه محسوب میشود. این پروتکل با هدف رفع ضعفهای امنیتی Telnet طراحی شد و امروزه به استاندارد اصلی مدیریت تجهیزات شبکه و سرورها تبدیل شده است.
در SSH تمام اطلاعات، از جمله نام کاربری، رمز عبور، دستورات ارسالی و پاسخهای دریافتی، قبل از انتقال رمزنگاری میشوند. به همین دلیل حتی اگر فردی بتواند بستههای شبکه را شنود کند، قادر به مشاهده محتوای آنها نخواهد بود.
امروزه تقریباً تمام سیستمعاملهای مدرن مانند Linux، Windows، macOS، Cisco IOS، MikroTik، Juniper و Fortinet از SSH پشتیبانی میکنند.
📜 تاریخچه SSH
در سال ۱۹۹۵، تاتو یلونن (Tatu Ylönen)، پژوهشگر و متخصص امنیت فنلاندی، پس از وقوع یک حمله شنود (Packet Sniffing) در دانشگاه محل فعالیت خود، تصمیم گرفت پروتکلی طراحی کند که ارتباطات از راه دور را بهصورت کاملاً امن برقرار کند.
نتیجه این پروژه، نسخه اولیه SSH-1 بود که بهسرعت در سراسر دنیا مورد استقبال قرار گرفت. با گذشت زمان، برخی ضعفهای امنیتی در نسخه اول شناسایی شد و در نهایت SSH-2 معرفی شد که امروزه تقریباً تمام تجهیزات شبکه از همین نسخه استفاده میکنند.
نکته: امروزه استفاده از SSH-1 به دلیل مشکلات امنیتی منسوخ شده و توصیه میشود فقط از SSH-2 استفاده کنید.
⚙ SSH چگونه کار میکند؟
زمانی که کاربر قصد اتصال به یک سرور از طریق SSH را دارد، فرآیند زیر انجام میشود:
- کلاینت درخواست اتصال را ارسال میکند.
- سرور هویت خود را با ارائه کلید عمومی (Public Key) اعلام میکند.
- کلاینت کلید سرور را بررسی میکند.
- دو طرف روی یک الگوریتم رمزنگاری توافق میکنند.
- یک کلید نشست (Session Key) ایجاد میشود.
- تمام اطلاعات از این لحظه به بعد بهصورت رمزنگاریشده منتقل میشوند.
- کاربر با رمز عبور یا کلید خصوصی احراز هویت میشود.
- ارتباط امن برقرار میشود و امکان اجرای دستورات فراهم خواهد شد.
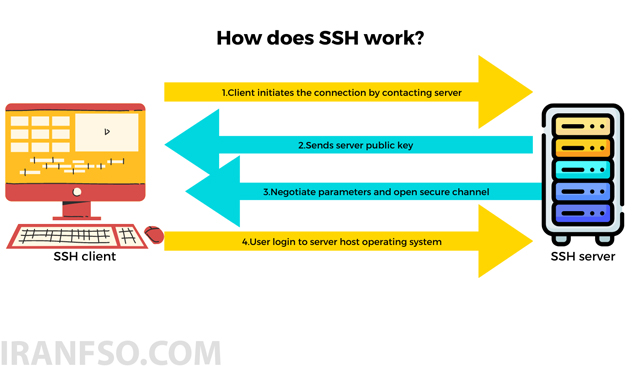
به همین دلیل، حتی اگر شخصی ترافیک شبکه را رهگیری کند، تنها دادههای رمزنگاریشده را مشاهده خواهد کرد.
🔒 رمزنگاری در SSH چگونه انجام میشود؟
یکی از مهمترین دلایل محبوبیت SSH، استفاده از چندین لایه امنیتی است. این پروتکل تنها به رمز عبور متکی نیست و از روشهای مختلف رمزنگاری استفاده میکند.
1. رمزنگاری متقارن (Symmetric Encryption)
در این روش، پس از برقراری ارتباط اولیه، کلاینت و سرور یک کلید مشترک ایجاد میکنند و تمام اطلاعات با استفاده از همین کلید رمزگذاری و رمزگشایی میشود.
از جمله الگوریتمهای رایج:
- AES-128
- AES-192
- AES-256
- ChaCha20
این روش سرعت بالایی دارد و برای انتقال حجم زیادی از داده مناسب است.
2. رمزنگاری نامتقارن (Asymmetric Encryption)
در این روش از دو کلید استفاده میشود:
- Public Key
- Private Key
کلید عمومی روی سرور قرار میگیرد و کلید خصوصی فقط در اختیار کاربر باقی میماند. هر اطلاعاتی که با Public Key رمز شود، تنها با Private Key قابل رمزگشایی خواهد بود.
این مکانیزم امنیت بسیار بالایی ایجاد میکند و احتمال سرقت اطلاعات را به حداقل میرساند.
3. الگوریتم Hash
برای اطمینان از اینکه اطلاعات در مسیر تغییر نکردهاند، SSH از الگوریتمهای هش استفاده میکند.
رایجترین آنها عبارتاند از:
- SHA-2
- SHA-256
- SHA-512
🔑 Public Key و Private Key چیست؟
احراز هویت مبتنی بر کلید یکی از مهمترین قابلیتهای SSH است.
Public Key
کلید عمومی روی سرور ذخیره میشود و همه میتوانند آن را مشاهده کنند.
Private Key
کلید خصوصی فقط در اختیار کاربر قرار دارد و نباید در اختیار شخص دیگری قرار گیرد.
اگر کلید خصوصی افشا شود، امنیت ارتباط از بین خواهد رفت.
نحوه عملکرد کلیدها
فرض کنید قصد ورود به یک سرور لینوکسی را دارید.
ابتدا روی سیستم خود یک جفت کلید تولید میکنید:
ssh-keygenسپس فایل Public Key را روی سرور قرار میدهید.
از این لحظه، هر زمان که بخواهید به سرور متصل شوید، سرور بررسی میکند که آیا کلید خصوصی متناظر با Public Key موجود است یا خیر.
اگر پاسخ مثبت باشد، بدون نیاز به وارد کردن رمز عبور وارد سیستم خواهید شد.
این روش علاوه بر افزایش امنیت، سرعت ورود را نیز بیشتر میکند.
👤 روشهای احراز هویت در SSH
SSH از چندین روش مختلف برای احراز هویت کاربران پشتیبانی میکند.
احراز هویت با رمز عبور
رایجترین روش است که کاربر Username و Password خود را وارد میکند.
احراز هویت با کلید
امنترین روش محسوب میشود و در دیتاسنترها و سرورهای لینوکسی کاربرد بسیار زیادی دارد.
احراز هویت دومرحلهای (2FA)
در بسیاری از سازمانها، علاوه بر رمز عبور یا کلید خصوصی، از کدهای یکبارمصرف نیز استفاده میشود تا امنیت ارتباط افزایش یابد.
🚀 SSH Agent چیست؟
اگر برای ورود به چندین سرور از کلید خصوصی استفاده کنید، وارد کردن مداوم رمز عبور کلید میتواند زمانبر باشد.
SSH Agent برنامهای است که کلیدهای خصوصی را بهصورت موقت در حافظه نگهداری میکند و در هنگام اتصال به سرور، بهطور خودکار از آنها استفاده میکند.
مزایای SSH Agent:
- ورود سریعتر
- عدم نیاز به وارد کردن مکرر Passphrase
- افزایش بهرهوری مدیران شبکه
🔄 SSH Port Forwarding چیست؟
یکی از قابلیتهای قدرتمند SSH، Port Forwarding یا تونلسازی امن است.
با استفاده از این قابلیت میتوان ترافیک یک سرویس را از طریق یک کانال رمزنگاریشده عبور داد.
انواع Port Forwarding عبارتاند از:
Local Port Forwarding
انتقال یک پورت از سیستم محلی به سرور.
Remote Port Forwarding
انتقال یک سرویس از سمت سرور به کلاینت.
Dynamic Port Forwarding
ایجاد یک پروکسی SOCKS که امکان عبور امن ترافیک را فراهم میکند.
این قابلیت در بسیاری از شرکتها برای دسترسی ایمن به سرویسهای داخلی مورد استفاده قرار میگیرد.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با آموزش کامل TCP و UDP، مقاله “آموزش کامل TCP و UDP: هرآنچه باید درباره مهمترین پروتکلهای شبکه بدانید” مطالعه نمایید.
🌐 پورت پیشفرض SSH
بهصورت پیشفرض، SSH از TCP Port 22 استفاده میکند.
نمونه اتصال:
ssh admin@192.168.1.10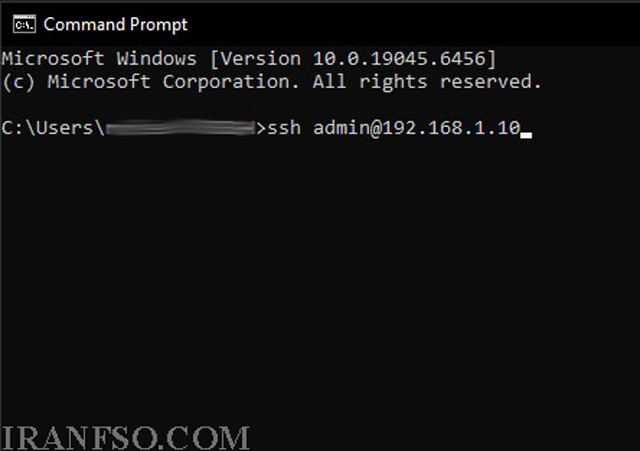
در صورت تغییر پورت:
ssh admin@192.168.1.10 -p 2222💻 نرمافزارهای محبوب SSH
برای اتصال از طریق SSH میتوان از نرمافزارهای مختلفی استفاده کرد.
برخی از محبوبترین ابزارها عبارتاند از:
- OpenSSH
- PuTTY
- MobaXterm
- SecureCRT
- Bitvise SSH Client
- Termius
- KiTTY
هرکدام از این ابزارها امکانات متفاوتی مانند مدیریت چندین نشست، انتقال فایل، ذخیره کلیدها و اجرای همزمان چند اتصال را ارائه میدهند.
✅ مزایای SSH
استفاده از SSH مزایای متعددی دارد که باعث شده این پروتکل به انتخاب اول مدیران شبکه تبدیل شود.
امنیت بسیار بالا
تمام اطلاعات با الگوریتمهای رمزنگاری قوی منتقل میشوند و امکان شنود عملاً از بین میرود.
احراز هویت پیشرفته
SSH علاوه بر رمز عبور، از کلیدهای عمومی و خصوصی و همچنین احراز هویت دومرحلهای پشتیبانی میکند.
انتقال امن فایل
با استفاده از پروتکلهای SCP و SFTP میتوان فایلها را بدون نیاز به FTP و بهصورت رمزنگاریشده انتقال داد.
مدیریت از راه دور
تقریباً تمام سرورهای لینوکسی و تجهیزات شبکه مدرن از SSH پشتیبانی میکنند.
قابلیت تونلسازی
امکان ایجاد کانالهای امن برای انتقال دادهها و دسترسی به سرویسهای داخلی وجود دارد.
❌ معایب SSH
با وجود مزایای فراوان، SSH نیز محدودیتهایی دارد.
پیکربندی اولیه پیچیدهتر
راهاندازی احراز هویت مبتنی بر کلید نسبت به Telnet به دانش بیشتری نیاز دارد.
مصرف منابع بیشتر
به دلیل انجام عملیات رمزنگاری، مصرف CPU نسبت به Telnet اندکی بیشتر است؛ هرچند در سختافزارهای امروزی این تفاوت معمولاً محسوس نیست.
مدیریت کلیدها
در سازمانهایی که تعداد زیادی سرور وجود دارد، مدیریت کلیدهای خصوصی و عمومی میتواند چالشبرانگیز باشد و نیاز به سیاستهای امنیتی مشخص دارد.
🎯 کاربردهای SSH
امروزه SSH در طیف وسیعی از سناریوها مورد استفاده قرار میگیرد، از جمله:
- مدیریت سرورهای لینوکسی
- مدیریت تجهیزات Cisco، MikroTik و Juniper
- اتصال ایمن به سرورهای ابری (Cloud)
- مدیریت ماشینهای مجازی
- انتقال امن فایل با SFTP و SCP
- اجرای دستورات از راه دور
- ایجاد تونلهای رمزنگاریشده
- خودکارسازی وظایف با اسکریپتها
🧪 سناریوی اول SSH (مدیریت سرور لینوکسی)
فرض کنید یک سرور Ubuntu با آدرس IP 192.168.1.100 در دیتاسنتر دارید و قصد دارید وضعیت آن را بررسی کنید.
برای اتصال دستور زیر را اجرا میکنید:
ssh admin@192.168.1.100پس از وارد کردن رمز عبور (یا استفاده از کلید خصوصی)، وارد محیط ترمینال سرور میشوید و میتوانید دستورات مدیریتی مانند موارد زیر را اجرا کنید:
uptime
df -h
free -m
systemctl status nginx
با این دستورات میتوان وضعیت آپتایم سرور، فضای دیسک، میزان حافظه و وضعیت سرویس Nginx را بررسی کرد؛ بدون اینکه نیازی به حضور فیزیکی در محل سرور باشد.
🧪 سناریوی دوم SSH (مدیریت روتر یا سوئیچ سیسکو)
فرض کنید در یک سازمان بزرگ، دسترسی Telnet روی تجهیزات غیرفعال شده و فقط SSH فعال است. اطلاعات اتصال به یک سوئیچ Cisco به شکل زیر است:
- IP: 10.10.10.2
- Username: networkadmin
- Port: 22
برای اتصال، دستور زیر را اجرا میکنید:
ssh networkadmin@10.10.10.2پس از ورود موفق، میتوانید دستورات مدیریتی مانند:
show ip interface brief
show running-config
show version
show vlan brief
را اجرا کنید و وضعیت اینترفیسها، نسخه سیستمعامل، تنظیمات جاری و VLANها را بررسی نمایید.
مزیت این روش نسبت به Telnet این است که تمام اطلاعات مدیریتی، رمز عبور و خروجی دستورات بهصورت رمزنگاریشده در شبکه منتقل میشوند و امکان شنود آنها توسط مهاجمان وجود ندارد.
⚖️ مقایسه کامل Telnet و SSH؛ کدام پروتکل انتخاب بهتری است؟
تا اینجا با نحوه عملکرد، مزایا، معایب و کاربردهای هر دو پروتکل Telnet و SSH آشنا شدیم. شاید در نگاه اول هر دو برای یک هدف یعنی مدیریت از راه دور تجهیزات شبکه و سرورها طراحی شده باشند، اما تفاوتهای بنیادینی میان آنها وجود دارد که باعث شده امروزه SSH به استاندارد اصلی مدیریت شبکه تبدیل شود.
در این بخش، این دو پروتکل را از جنبههای مختلف بررسی میکنیم تا بتوانید با توجه به نیاز خود، بهترین گزینه را انتخاب کنید.
📊 جدول مقایسه Telnet و SSH
| ویژگی | Telnet | SSH |
|---|---|---|
| امنیت | ❌ بسیار پایین | ✅ بسیار بالا |
| رمزنگاری اطلاعات | ندارد | دارد |
| پورت پیشفرض | TCP 23 | TCP 22 |
| انتقال رمز عبور | متن ساده (Plain Text) | رمزنگاری شده |
| احراز هویت | Username و Password | Password، Public Key، Private Key، 2FA |
| سرعت اولیه اتصال | کمی سریعتر | کمی کندتر به دلیل رمزنگاری |
| مناسب اینترنت | خیر | بله |
| مقاومت در برابر شنود | ندارد | بسیار بالا |
| انتقال فایل | ندارد | SCP و SFTP |
| Port Forwarding | ندارد | دارد |
| Tunnel | ندارد | دارد |
| امنیت در شبکه عمومی | بسیار ضعیف | بسیار مناسب |
| استاندارد امروزی | تقریباً منسوخ | استاندارد جهانی |
🔐 تفاوت Telnet و SSH از نظر امنیت
امنیت، مهمترین تفاوت میان این دو پروتکل است.
در Telnet تمام اطلاعات بدون هیچگونه رمزنگاری منتقل میشوند. این یعنی اگر مهاجمی به ترافیک شبکه دسترسی پیدا کند، میتواند موارد زیر را مشاهده کند:
- نام کاربری
- رمز عبور
- تمام دستورات
- خروجی دستورات
- اطلاعات حساس سرور
در مقابل، SSH از الگوریتمهای رمزنگاری پیشرفته مانند AES، RSA، ECDSA، Ed25519 و SHA-2 استفاده میکند. در نتیجه حتی اگر بستههای شبکه رهگیری شوند، محتوای آنها قابل خواندن نخواهد بود.
به همین دلیل، در شبکههای سازمانی، دیتاسنترها و محیطهای ابری استفاده از Telnet تقریباً بهطور کامل کنار گذاشته شده است.
⚡ تفاوت از نظر سرعت
برخی تصور میکنند Telnet همیشه سریعتر از SSH است، اما در عمل این تفاوت بسیار ناچیز است.
دلیل سرعت بیشتر Telnet این است که هیچ عملیات رمزنگاری انجام نمیدهد و بستهها مستقیماً ارسال میشوند.
در SSH، ابتدا فرآیندهایی مانند:
- تبادل کلید
- احراز هویت
- ایجاد Session Key
- رمزنگاری اطلاعات
انجام میشوند؛ بنابراین زمان اتصال اولیه ممکن است چند میلیثانیه بیشتر طول بکشد.
با این حال، روی سختافزارهای امروزی این اختلاف برای کاربر تقریباً قابل احساس نیست و مزایای امنیتی SSH ارزش این تأخیر جزئی را دارد.
🖥 تفاوت از نظر مصرف منابع
از آنجایی که Telnet هیچ عملیات رمزنگاری انجام نمیدهد، مصرف پردازنده و حافظه در آن بسیار پایین است.
SSH برای رمزگذاری و رمزگشایی دادهها از توان پردازشی بیشتری استفاده میکند. البته با پیشرفت پردازندههای امروزی، این افزایش مصرف معمولاً تأثیر محسوسی بر عملکرد سرورها یا تجهیزات شبکه ندارد.
🔑 تفاوت در احراز هویت
یکی دیگر از تفاوتهای مهم، روش احراز هویت است.
Telnet
- Username
- Password
فقط همین دو مورد را پشتیبانی میکند.
SSH
SSH روشهای متنوعتری ارائه میدهد:
- Username و Password
- Public Key Authentication
- Private Key Authentication
- Multi Factor Authentication (MFA)
- Keyboard Interactive Authentication
- Certificate Authentication
این تنوع باعث شده SSH برای محیطهای سازمانی بسیار مناسبتر باشد.
🌍 تفاوت در محیطهای اینترنتی
اگر قصد دارید از طریق اینترنت به یک سرور متصل شوید، استفاده از Telnet به هیچ عنوان توصیه نمیشود.
دلیل آن ساده است:
تمام اطلاعات بدون رمزنگاری منتقل میشوند.
در مقابل، SSH دقیقاً برای چنین شرایطی طراحی شده است و حتی در صورت عبور اطلاعات از دهها روتر و شبکه مختلف، امنیت ارتباط حفظ میشود.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با آشنایی با توپولوژیهای شبکه و کاربرد هر کدام، مقاله “آشنایی با توپولوژیهای شبکه و کاربرد هر کدام | راهنمای جامع انواع Network Topology” مطالعه نمایید.
📁 انتقال فایل در Telnet و SSH
یکی از محدودیتهای Telnet این است که امکان انتقال فایل را در اختیار شما قرار نمیدهد.
اما SSH دارای دو پروتکل بسیار کاربردی است:
SCP
برای انتقال سریع فایلها بین دو سیستم.
نمونه:
scp backup.zip admin@192.168.1.20:/home/adminSFTP
نسخه امن FTP است و امکان مدیریت فایلها را نیز فراهم میکند.
قابلیتهای آن:
- آپلود فایل
- دانلود فایل
- حذف فایل
- تغییر نام فایل
- ایجاد پوشه
- مدیریت سطح دسترسی
🔄 تفاوت در Port Forwarding
Telnet هیچ قابلیتی برای ایجاد Tunnel یا Port Forwarding ندارد.
در مقابل، SSH امکانات زیر را ارائه میدهد:
- Local Forwarding
- Remote Forwarding
- Dynamic Forwarding
- SOCKS Proxy
به همین دلیل بسیاری از مدیران شبکه از SSH برای ایجاد کانالهای امن میان شعب مختلف شرکت استفاده میکنند.
🛡 مقاومت در برابر حملات سایبری
Telnet در برابر بسیاری از حملات آسیبپذیر است، از جمله:
- Packet Sniffing
- Password Capture
- Man in the Middle
- Session Hijacking
اما SSH با استفاده از رمزنگاری، بررسی صحت کلید سرور و الگوریتمهای هش، در برابر این حملات مقاومت بسیار بیشتری دارد.
البته رعایت اصولی مانند استفاده از رمزهای عبور قوی، غیرفعال کردن ورود مستقیم کاربر Root و فعالسازی احراز هویت دومرحلهای همچنان ضروری است.
🎯 چه زمانی از Telnet استفاده کنیم؟
با وجود قدیمی بودن Telnet، هنوز در برخی سناریوها کاربرد دارد.
مناسب برای:
- آزمایشگاههای آموزشی CCNA
- آموزش مفاهیم پایه شبکه
- تست باز بودن پورتها
- تجهیزات بسیار قدیمی
- شبکههای کاملاً ایزوله
- عیبیابی اولیه سرویسهای TCP
نکته: در این موارد نیز بهتر است Telnet فقط در شبکههای داخلی و کنترلشده استفاده شود.
🚀 چه زمانی از SSH استفاده کنیم؟
در اکثر سناریوهای واقعی، SSH بهترین انتخاب است.
از جمله:
- مدیریت سرورهای لینوکسی
- مدیریت تجهیزات Cisco، MikroTik و Juniper
- سرورهای ابری (Cloud)
- دیتاسنترها
- VPS و Dedicated Server
- DevOps
- Docker
- Kubernetes
- مدیریت از راه دور سیستمهای حساس
- انتقال امن فایل
- اتوماسیون وظایف با اسکریپتها
🧰 معرفی محبوبترین نرمافزارهای Telnet و SSH
برای استفاده از این پروتکلها، ابزارهای مختلفی در دسترس هستند. در ادامه برخی از محبوبترین گزینهها را معرفی میکنیم.
🟢 PuTTY
یکی از شناختهشدهترین نرمافزارهای رایگان برای ویندوز که از Telnet، SSH، Serial و Rlogin پشتیبانی میکند.
ویژگیها
- حجم کم
- رایگان
- ذخیره Session
- پشتیبانی از کلیدهای SSH
- مناسب کاربران مبتدی و حرفهای
🔵 OpenSSH
OpenSSH پیادهسازی متنباز پروتکل SSH است و بهصورت پیشفرض روی اکثر توزیعهای لینوکس و نسخههای جدید ویندوز نصب میشود.
قابلیتها
- امنیت بالا
- پشتیبانی از SCP
- پشتیبانی از SFTP
- Port Forwarding
- مدیریت کلیدها
- SSH Agent
🟠 MobaXterm
یکی از کاملترین ابزارهای مدیریت سرور و شبکه برای ویندوز.
امکانات
- SSH
- Telnet
- RDP
- VNC
- SFTP
- FTP
- X11 Server
- ترمینال لینوکس
- مدیریت همزمان چندین اتصال
این نرمافزار انتخاب محبوب بسیاری از مدیران سیستم است.
🟣 SecureCRT
ابزاری حرفهای و تجاری که بیشتر در سازمانها و شرکتهای بزرگ استفاده میشود.
قابلیتها
- مدیریت صدها سرور
- اسکریپتنویسی
- ذخیره امن Sessionها
- رمزنگاری پیشرفته
- پشتیبانی از SSH و Telnet
🟡 Bitvise SSH Client
Bitvise یکی از قدرتمندترین کلاینتهای SSH برای ویندوز است که امکاناتی مانند انتقال فایل، مدیریت کلیدها و Port Forwarding را در یک رابط کاربری ساده ارائه میدهد.
🔴 Termius
Termius یک ابزار مدرن برای مدیریت سرورهاست که روی ویندوز، لینوکس، macOS، اندروید و iOS در دسترس است.
ویژگی مهم آن، همگامسازی تنظیمات و کلیدهای SSH بین دستگاههای مختلف است.
🧠 بهترین انتخاب برای کاربران مختلف
| نوع کاربر | پیشنهاد |
|---|---|
| دانشجوی شبکه | PuTTY |
| شرکتهای کوچک | OpenSSH |
| مدیران لینوکس | OpenSSH |
| مدیران شبکه سازمانی | SecureCRT |
| کاربران ویندوز | MobaXterm |
| مدیران چندین سرور | Termius |
| انتقال امن فایل | WinSCP یا SFTP |
| آموزش و تست TCP | Telnet |
💡 جمعبندی
اگر هدف شما فقط آشنایی با مفاهیم اولیه شبکه یا تست یک سرویس TCP در محیط آزمایشگاهی است، Telnet هنوز هم میتواند ابزار مفیدی باشد. اما زمانی که صحبت از مدیریت سرورها، تجهیزات شبکه یا انتقال اطلاعات حساس میشود، SSH بدون تردید انتخاب استاندارد و ایمن است.
❓ سوالات متداول درباره Telnet و SSH (FAQ)
در این بخش به رایجترین سوالاتی که کاربران، دانشجویان شبکه و مدیران سیستم درباره Telnet و SSH مطرح میکنند پاسخ میدهیم.
1. Telnet چیست؟
Telnet یک پروتکل قدیمی برای مدیریت و کنترل دستگاهها از راه دور است که از طریق شبکه ارتباط برقرار میکند. این پروتکل اطلاعات را بدون رمزنگاری منتقل میکند و به همین دلیل امروزه استفاده از آن در شبکههای واقعی توصیه نمیشود.
2. SSH چیست؟
SSH یا Secure Shell یک پروتکل امن برای مدیریت سرورها و تجهیزات شبکه است که تمام اطلاعات را با استفاده از الگوریتمهای رمزنگاری پیشرفته محافظت میکند.
3. مهمترین تفاوت Telnet و SSH چیست؟
بزرگترین تفاوت این دو پروتکل امنیت آنها است. در Telnet اطلاعات بهصورت متن ساده منتقل میشوند، اما در SSH تمام ارتباطات رمزنگاری شده و در برابر شنود محافظت میشوند.
4. آیا هنوز از Telnet استفاده میشود؟
بله، اما استفاده از آن بسیار محدود شده است. امروزه Telnet بیشتر در آزمایشگاههای آموزشی، تست سرویسهای TCP یا تجهیزات قدیمی که از SSH پشتیبانی نمیکنند کاربرد دارد.
5. پورت پیشفرض Telnet چیست؟
پورت پیشفرض Telnet برابر با TCP Port 23 است.
6. پورت پیشفرض SSH چیست؟
SSH بهصورت پیشفرض از TCP Port 22 استفاده میکند، اگرچه مدیر شبکه میتواند این پورت را برای افزایش امنیت تغییر دهد.
7. آیا SSH کاملاً امن است؟
SSH یکی از امنترین پروتکلهای مدیریت از راه دور محسوب میشود، اما امنیت آن به نحوه پیکربندی نیز بستگی دارد. استفاده از کلیدهای SSH، غیرفعال کردن ورود مستقیم کاربر Root، فعالسازی احراز هویت دومرحلهای و بهروزرسانی منظم نرمافزارها میتواند امنیت را به میزان قابل توجهی افزایش دهد.
8. آیا Telnet رمزنگاری دارد؟
خیر. تمامی اطلاعات در Telnet بدون رمزنگاری منتقل میشوند و در صورت شنود شبکه، قابل مشاهده خواهند بود.
9. SSH از چه روشهایی برای احراز هویت استفاده میکند؟
SSH از روشهای مختلفی مانند رمز عبور، کلید عمومی و خصوصی (Public/Private Key)، گواهی دیجیتال و احراز هویت دومرحلهای (2FA) پشتیبانی میکند.
10. آیا SSH فقط مخصوص لینوکس است؟
خیر. SSH روی سیستمعاملهای مختلف از جمله Linux، Windows، macOS، FreeBSD و همچنین تجهیزات شبکه مانند Cisco، MikroTik، Juniper و Fortinet قابل استفاده است.
11. آیا با SSH میتوان فایل انتقال داد؟
بله. با استفاده از پروتکلهای SCP و SFTP میتوان فایلها را بهصورت رمزنگاریشده و ایمن بین دو سیستم منتقل کرد.
12. آیا میتوان Telnet را روی ویندوز اجرا کرد؟
بله. در ویندوز میتوان قابلیت Telnet Client را از بخش Windows Features فعال کرد یا از نرمافزارهایی مانند PuTTY برای برقراری ارتباط Telnet استفاده نمود.
13. آیا SSH جایگزین Telnet شده است؟
بله. امروزه تقریباً تمام سازمانها، شرکتها، دیتاسنترها و ارائهدهندگان خدمات ابری از SSH بهعنوان جایگزین استاندارد Telnet استفاده میکنند.
14. آیا تغییر پورت SSH امنیت را افزایش میدهد؟
تغییر پورت پیشفرض SSH میتواند حجم حملات خودکار (Brute Force و Port Scanning) را کاهش دهد، اما بهتنهایی امنیت را تضمین نمیکند. این اقدام باید در کنار سایر راهکارهای امنیتی انجام شود.
15. بهترین نرمافزار برای اتصال SSH چیست؟
ابزارهای مختلفی برای اتصال SSH وجود دارد که از محبوبترین آنها میتوان به OpenSSH، PuTTY، MobaXterm، SecureCRT، Bitvise SSH Client و Termius اشاره کرد. انتخاب بهترین ابزار به نیاز و سیستمعامل شما بستگی دارد.
📋 جمعبندی تفاوتهای Telnet و SSH
اگر بخواهیم تفاوتهای این دو پروتکل را بهصورت خلاصه مرور کنیم، جدول زیر دید مناسبی ارائه میدهد.
| ویژگی | Telnet | SSH |
|---|---|---|
| امنیت | ❌ پایین | ✅ بسیار بالا |
| رمزنگاری | ندارد | دارد |
| انتقال امن فایل | ندارد | دارد |
| پورت پیشفرض | 23 | 22 |
| احراز هویت پیشرفته | ندارد | دارد |
| مناسب شبکههای اینترنتی | خیر | بله |
| وضعیت فعلی | تقریباً منسوخ | استاندارد جهانی |
🏁 کلام آخر
Telnet و SSH هر دو با هدف مدیریت تجهیزات از راه دور طراحی شدهاند، اما تفاوت آنها تنها به نام یا شماره پورت محدود نمیشود. Telnet پروتکلی قدیمی است که با وجود سادگی و سرعت مناسب، به دلیل انتقال اطلاعات بهصورت متن ساده، امنیت بسیار پایینی دارد و امروزه استفاده از آن تنها در محیطهای آموزشی یا شبکههای ایزوله توصیه میشود.
در مقابل، SSH با بهرهگیری از الگوریتمهای رمزنگاری پیشرفته، احراز هویت امن، انتقال رمزنگاریشده دادهها و قابلیتهایی مانند انتقال فایل، Port Forwarding و مدیریت کلیدها، به استاندارد اصلی مدیریت سرورها و تجهیزات شبکه تبدیل شده است.
اگر قصد ورود به دنیای مدیریت شبکه، لینوکس، DevOps، امنیت سایبری یا حتی آمادگی برای مدارکی مانند Network+، CCNA، CCNP و RHCSA را دارید، یادگیری SSH یکی از مهمترین مهارتهایی است که باید در اولویت قرار دهید. همچنین آشنایی با Telnet نیز به درک بهتر مفاهیم پایه شبکه و کار با تجهیزات قدیمی کمک خواهد کرد.
در نهایت، انتخاب میان Telnet و SSH به نیاز شما بستگی دارد، اما در اغلب سناریوهای واقعی و حرفهای، SSH انتخابی ایمن، استاندارد و آیندهنگرانه است.