آموزش کامل CIDR در شبکههای کامپیوتری | هرآنچه باید درباره Classless Inter-Domain Routing بدانید
اگر تاکنون با آدرسهای IP مانند 192.168.1.0/24 یا 10.0.0.0/16 روبهرو شده باشید، احتمالاً علامت / و عددی که بعد از آن قرار دارد برایتان سؤال شده است. این شیوه نمایش، همان CIDR است؛ روشی که امروزه تقریباً تمام شبکههای کامپیوتری و اینترنت بر پایه آن طراحی و مدیریت میشوند.
در گذشته شبکهها بر اساس کلاسهای مشخصی مانند Class A، Class B و Class C ساخته میشدند، اما با رشد سریع اینترنت این روش دیگر پاسخگوی نیازها نبود. به همین دلیل فناوری CIDR (Classless Inter-Domain Routing) معرفی شد تا بتواند هم مصرف آدرسهای IPv4 را بهینه کند و هم حجم جدولهای مسیریابی را کاهش دهد.
در این مقاله قصد داریم CIDR را از پایه و با زبانی ساده یاد بگیریم؛ بهگونهای که حتی اگر تازه وارد دنیای شبکه شدهاید، بتوانید مفهوم آن را کاملاً درک کنید.
🌐 CIDR چیست؟
CIDR مخفف عبارت:
Classless Inter-Domain Routing
است که در فارسی میتوان آن را مسیریابی بین دامنهای بدون کلاس ترجمه کرد.
به زبان ساده، CIDR روشی برای اختصاص و تقسیم آدرسهای IP است که دیگر محدود به کلاسهای قدیمی نیست.
در این روش به جای اینکه بگوییم یک شبکه حتماً باید از نوع A یا B یا C باشد، تنها تعداد بیتهایی که متعلق به بخش شبکه هستند مشخص میشود.
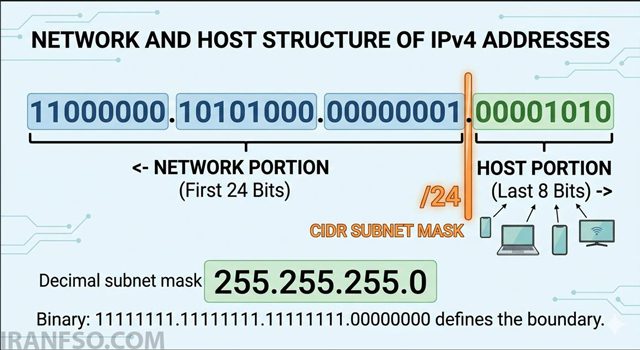
برای مثال:
192.168.1.0/24عدد 24 یعنی:
- 24 بیت اول متعلق به Network
- 8 بیت باقیمانده متعلق به Host
به همین دلیل به عدد بعد از اسلش، Prefix Length یا طول پیشوند گفته میشود. این شیوه باعث میشود بتوان اندازه شبکه را دقیقاً متناسب با نیاز تعیین کرد، نه صرفاً بر اساس کلاسهای ثابت.
🧩 چرا اصلاً CIDR به وجود آمد؟
برای درک اهمیت CIDR، ابتدا باید بدانیم اینترنت در گذشته چگونه کار میکرد.
در سالهای ابتدایی اینترنت، تمام آدرسهای IPv4 در سه کلاس اصلی تقسیم میشدند.
| کلاس | Subnet Mask | تعداد Host |
|---|---|---|
| Class A | 255.0.0.0 | حدود 16 میلیون |
| Class B | 255.255.0.0 | حدود 65 هزار |
| Class C | 255.255.255.0 | 254 |
در ظاهر این روش ساده بود، اما یک مشکل بزرگ داشت.
فرض کنید شرکتی تنها به 500 آدرس IP نیاز داشت.
در این حالت:
- Class C فقط 254 آدرس ارائه میکرد و کافی نبود.
- Class B بیش از 65 هزار آدرس در اختیار شرکت قرار میداد که بیشتر آنها بدون استفاده باقی میماند.
نتیجه این موضوع، هدررفت گسترده آدرسهای IPv4 بود. علاوه بر آن، با افزایش تعداد شبکهها، جدولهای مسیریابی روترها نیز به سرعت بزرگ و پیچیده شدند و مدیریت اینترنت دشوارتر شد. این چالشها از دلایل اصلی معرفی CIDR بودند.
🚀 CIDR چه مشکلاتی را حل کرد؟
با معرفی CIDR، اینترنت انعطاف بسیار بیشتری پیدا کرد.
مهمترین مزایای این فناوری عبارتاند از:
- ✅ جلوگیری از هدر رفتن آدرسهای IPv4
- ✅ حذف محدودیت کلاسهای A، B و C
- ✅ امکان طراحی شبکه با هر اندازه موردنیاز
- ✅ کوچکتر شدن جدولهای Routing
- ✅ افزایش سرعت مسیریابی
- ✅ مدیریت آسانتر آدرسدهی
- ✅ استفاده بهتر از فضای محدود IPv4
به همین دلیل امروزه تقریباً تمام شبکههای سازمانی، مراکز داده، ISPها و حتی اینترنت جهانی از CIDR استفاده میکنند.
🔍 تفاوت CIDR با سیستم کلاسبندی قدیمی
یکی از مهمترین تفاوتها، میزان انعطافپذیری است.
| ویژگی | Classful | CIDR |
|---|---|---|
| وابسته به کلاس | ✅ | ❌ |
| امکان تعیین اندازه دلخواه شبکه | ❌ | ✅ |
| مصرف بهینه IP | ❌ | ✅ |
| مناسب اینترنت امروزی | ❌ | ✅ |
| قابلیت Route Aggregation | ❌ | ✅ |
به بیان ساده، سیستم قدیمی تنها سه اندازه مشخص برای شبکهها داشت، اما CIDR اجازه میدهد شبکهها دقیقاً متناسب با نیاز طراحی شوند و پیشوندهای مختلف برای بهینهسازی آدرسدهی و مسیریابی تعریف شوند.
📌 Prefix Length چیست؟
وقتی میگوییم:
192.168.10.0/24منظور این است که:
- 24 بیت اول → Network
- 8 بیت آخر → Host
اگر بنویسیم:
192.168.10.0/26یعنی:
- 26 بیت شبکه
- 6 بیت میزبان
هرچه عدد بعد از اسلش بزرگتر باشد:
- شبکه کوچکتر میشود.
- تعداد میزبانهای قابل استفاده کمتر خواهد بود.
برعکس، هرچه این عدد کوچکتر باشد:
- شبکه بزرگتر است.
- تعداد Hostهای بیشتری در آن قرار میگیرند.
🧮 Prefix Length چگونه تعداد Hostها را مشخص میکند؟
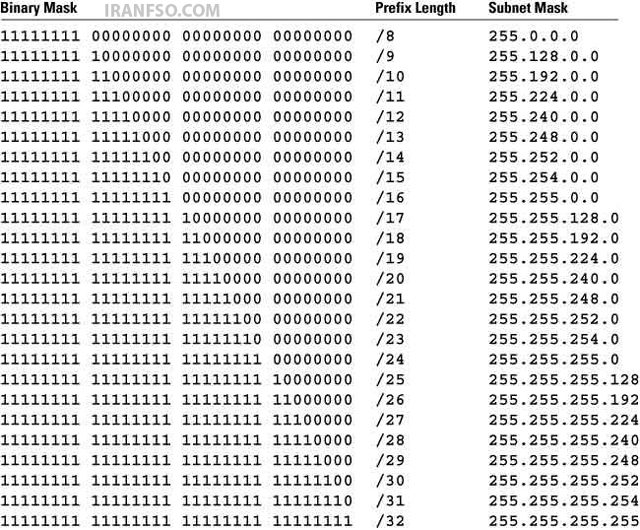
مهمترین عدد در CIDR همان عددی است که بعد از علامت / قرار میگیرد. این عدد تعیین میکند چند بیت از آدرس IP متعلق به Network و چند بیت متعلق به Host است.
فرمول کلی به شکل زیر است:
- Network Bits = عدد بعد از /
- Host Bits = 32 – عدد بعد از /
از آنجا که آدرسهای IPv4 از 32 بیت تشکیل شدهاند، هرچه تعداد بیتهای شبکه بیشتر شود، تعداد بیتهای میزبان کمتر خواهد شد.
برای مثال:
| CIDR | Network Bits | Host Bits |
|---|---|---|
| /24 | 24 | 8 |
| /25 | 25 | 7 |
| /26 | 26 | 6 |
| /27 | 27 | 5 |
| /28 | 28 | 4 |
لینک پیشنهادی: شما همچنین می توانید برای آشنایی کامل با TCP و UDP، مقاله “آموزش کامل TCP و UDP: هرآنچه باید درباره مهمترین پروتکلهای شبکه بدانید” مطالعه نمایید.
📊 چگونه تعداد Hostها را محاسبه کنیم؟
یکی از رایجترین سؤالها در آزمونهای Network+ و CCNA همین بخش است.
فرمول بسیار ساده است:
تعداد کل آدرسها = 2^(Host Bits)
تعداد Host قابل استفاده = 2^(Host Bits) - 2دلیل کم کردن عدد 2 این است که:
- یک آدرس مربوط به Network Address
- یک آدرس مربوط به Broadcast Address
است و قابل اختصاص به دستگاهها نیست.
مثال اول
شبکه زیر را در نظر بگیرید:
192.168.1.0/24Host Bits برابر است با:
32 - 24 = 8پس:
2^8 = 256یعنی:
- 256 آدرس
- 254 Host قابل استفاده
مثال دوم
192.168.1.0/26Host Bits:
6پس:
2^6 = 64نتیجه:
- 64 آدرس
- 62 دستگاه قابل استفاده
مثال سوم
10.0.0.0/30Host Bits:
2بنابراین:
2² = 4نتیجه:
- 4 آدرس
- فقط 2 Host قابل استفاده
به همین دلیل شبکههای /30 معمولاً برای ارتباط Point-to-Point بین دو روتر استفاده میشوند.
📋 جدول تعداد Hostها در CIDRهای پرکاربرد
این جدول یکی از مهمترین جدولهایی است که هر مدیر شبکه باید آن را بشناسد.
| CIDR | Subnet Mask | تعداد کل IP | Host قابل استفاده |
|---|---|---|---|
| /16 | 255.255.0.0 | 65,536 | 65,534 |
| /17 | 255.255.128.0 | 32,768 | 32,766 |
| /18 | 255.255.192.0 | 16,384 | 16,382 |
| /19 | 255.255.224.0 | 8,192 | 8,190 |
| /20 | 255.255.240.0 | 4,096 | 4,094 |
| /21 | 255.255.248.0 | 2,048 | 2,046 |
| /22 | 255.255.252.0 | 1,024 | 1,022 |
| /23 | 255.255.254.0 | 512 | 510 |
| /24 | 255.255.255.0 | 256 | 254 |
| /25 | 255.255.255.128 | 128 | 126 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /28 | 255.255.255.240 | 16 | 14 |
| /29 | 255.255.255.248 | 8 | 6 |
| /30 | 255.255.255.252 | 4 | 2 |
| /31 | 255.255.255.254 | 2 | معمولاً برای لینکهای Point-to-Point |
| /32 | 255.255.255.255 | 1 | یک Host |
🎯 CIDR چگونه به Subnet Mask تبدیل میشود؟
در واقع CIDR و Subnet Mask دو روش متفاوت برای نمایش یک مفهوم هستند.
برای مثال:
| CIDR | Subnet Mask |
|---|---|
| /8 | 255.0.0.0 |
| /16 | 255.255.0.0 |
| /24 | 255.255.255.0 |
| /25 | 255.255.255.128 |
| /26 | 255.255.255.192 |
| /27 | 255.255.255.224 |
| /28 | 255.255.255.240 |
| /29 | 255.255.255.248 |
| /30 | 255.255.255.252 |
به همین دلیل اگر جایی 255.255.255.0 را مشاهده کردید، دقیقاً معادل /24 است و تفاوتی از نظر عملکرد ندارند.
🧠 روش ساده حفظ کردن CIDR
بسیاری از دانشجویان شبکه تصور میکنند حفظ کردن CIDR دشوار است، اما یک الگوی بسیار ساده وجود دارد.
اعداد مهم در هر اکتت عبارتاند از:
128
192
224
240
248
252
254
255
اگر این دنباله را حفظ باشید، تقریباً تمام تبدیلهای CIDR به Subnet Mask را میتوانید در چند ثانیه انجام دهید.
نمونه:
| Prefix | مقدار اکتت |
|---|---|
| /25 | 128 |
| /26 | 192 |
| /27 | 224 |
| /28 | 240 |
| /29 | 248 |
| /30 | 252 |
💡 چرا امروزه همه تجهیزات شبکه از CIDR استفاده میکنند؟
تقریباً تمام تجهیزات مدرن شبکه از جمله:
- ✅ روترهای Cisco
- ✅ سوئیچهای لایه ۳
- ✅ فایروالها
- ✅ Windows Server
- ✅ Linux Server
- ✅ MikroTik
- ✅ VMware
- ✅ Hyper-V
- ✅ تجهیزات ابری مانند AWS، Azure و Google Cloud
از آدرسدهی مبتنی بر CIDR استفاده میکنند، زیرا این روش هم مدیریت شبکه را سادهتر میکند و هم امکان طراحی شبکههای کوچک، متوسط و بسیار بزرگ را با حداقل هدررفت آدرس فراهم میسازد.
🔥 تفاوت CIDR، Subnetting و VLSM چیست؟
یکی از رایجترین اشتباهات افراد تازهکار در دنیای شبکه، یکی دانستن CIDR، Subnetting و VLSM است. در حالی که این سه مفهوم به هم مرتبط هستند، اما کاربردهای متفاوتی دارند.
به زبان ساده:
- CIDR روشی برای نمایش و تخصیص آدرسهای IP بدون وابستگی به کلاسهای قدیمی است.
- Subnetting فرآیند تقسیم یک شبکه بزرگ به چند شبکه کوچکتر است.
- VLSM (Variable Length Subnet Mask) امکان ایجاد Subnetهایی با اندازههای متفاوت را فراهم میکند تا از آدرسهای IP به بهترین شکل استفاده شود.
در نتیجه، CIDR یک روش آدرسدهی است، در حالی که Subnetting و VLSM بیشتر تکنیکهای طراحی شبکه محسوب میشوند.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی کامل با انواع توپولوژی های شبکه، مقاله “آشنایی با توپولوژیهای شبکه و کاربرد هر کدام | راهنمای جامع انواع Network Topology” مطالعه نمایید.
📊 مقایسه کامل CIDR، Subnetting و VLSM
| ویژگی | CIDR | Subnetting | VLSM |
|---|---|---|---|
| حذف کلاسهای A، B و C | ✅ | ❌ | ❌ |
| تقسیم شبکه | ❌ | ✅ | ✅ |
| امکان ساخت Subnetهای با اندازه متفاوت | ❌ | ❌ | ✅ |
| کاهش هدررفت IP | ✅ | تا حدودی | ✅ |
| کاربرد در اینترنت | ✅ | کمتر | بیشتر در شبکههای داخلی |
| مناسب طراحی شبکههای سازمانی | ✅ | ✅ | ✅ |
🏢 مثال واقعی برای درک تفاوتها
فرض کنید یک شرکت دارای ۳۰۰ کارمند است و بخشهای مختلفی دارد:
| واحد | تعداد دستگاه |
|---|---|
| مدیریت | 15 |
| حسابداری | 30 |
| فروش | 70 |
| پشتیبانی | 120 |
| IT | 20 |
اگر برای همه بخشها یک Subnet یکسان در نظر بگیرید، تعداد زیادی آدرس IP بدون استفاده باقی میماند.
اما با استفاده از VLSM میتوانید برای هر واحد، Subnet متناسب با نیاز آن ایجاد کنید؛ برای مثال:
| واحد | CIDR پیشنهادی |
|---|---|
| مدیریت | /27 |
| حسابداری | /27 |
| IT | /27 |
| فروش | /25 |
| پشتیبانی | /25 |
این روش باعث میشود مصرف آدرسهای IP بهینه شده و فضای بیشتری برای توسعه شبکه در آینده باقی بماند.
🚀 Route Aggregation یا خلاصهسازی مسیرها چیست؟
یکی از مهمترین قابلیتهای CIDR، Route Aggregation یا Route Summarization است که گاهی با نام Supernetting نیز شناخته میشود.
ایده اصلی بسیار ساده است:
به جای اینکه روتر چندین شبکه مجزا را نگهداری کند، میتوان آنها را در قالب یک شبکه بزرگتر معرفی کرد.
برای مثال، فرض کنید این چهار شبکه وجود دارند:
192.168.0.0/24
192.168.1.0/24
192.168.2.0/24
192.168.3.0/24
به جای ثبت چهار Route جداگانه، میتوان آنها را به صورت زیر خلاصه کرد:
192.168.0.0/22در این حالت، روتر به جای چهار ورودی، تنها یک ورودی در جدول مسیریابی نگه میدارد.
⚡ مزایای Route Aggregation
استفاده از خلاصهسازی مسیرها مزایای زیادی دارد، از جمله:
- ✅ کاهش حجم Routing Table
- ✅ افزایش سرعت پردازش روتر
- ✅ کاهش مصرف حافظه
- ✅ سادهتر شدن مدیریت شبکه
- ✅ کاهش ترافیک ناشی از تبادل اطلاعات مسیریابی
- ✅ افزایش مقیاسپذیری شبکه
به همین دلیل، ISPها و شبکههای بزرگ اینترنتی بهطور گسترده از این قابلیت استفاده میکنند.
🌍 کاربرد CIDR در اینترنت
امروزه تقریباً هیچ ارائهدهنده خدمات اینترنت (ISP) از سیستم کلاسبندی قدیمی استفاده نمیکند.
به عنوان مثال، ممکن است یک شرکت ارائهدهنده اینترنت، بلوک زیر را دریافت کند:
185.120.64.0/20سپس این بلوک را متناسب با نیاز مشتریان به شبکههای کوچکتر تقسیم کند، مانند:
185.120.64.0/24
185.120.65.0/24
185.120.66.0/25
185.120.66.128/26
این انعطافپذیری یکی از مهمترین دلایل محبوبیت CIDR است؛ زیرا دیگر نیازی به تخصیص یک کلاس کامل برای هر مشتری وجود ندارد.
🖥️ کاربرد CIDR در شبکههای سازمانی
در شبکههای داخلی نیز تقریباً تمام طراحیها بر پایه CIDR انجام میشوند.
برای نمونه، یک شرکت میتواند برای هر بخش شبکهای مجزا تعریف کند:
| بخش | شبکه |
|---|---|
| مدیریت | 192.168.10.0/27 |
| مالی | 192.168.10.32/27 |
| فروش | 192.168.10.64/26 |
| منابع انسانی | 192.168.10.128/26 |
| سرورها | 192.168.11.0/24 |
این ساختار علاوه بر نظم بیشتر، مدیریت امنیت، کنترل دسترسی و عیبیابی شبکه را نیز آسانتر میکند.
⚠️ اشتباهات رایج هنگام کار با CIDR
بسیاری از افراد در ابتدای یادگیری CIDR با اشتباهات مشابهی مواجه میشوند. مهمترین آنها عبارتاند از:
❌ اشتباه اول: یکی دانستن CIDR و Subnet Mask
در واقع CIDR روش نوشتن پیشوند شبکه است، در حالی که Subnet Mask نمایش دهدهی همان مفهوم است. برای مثال، /24 و 255.255.255.0 از نظر عملکرد یکسان هستند.
❌ اشتباه دوم: فراموش کردن Network و Broadcast
در بیشتر شبکههای IPv4، اولین آدرس برای Network Address و آخرین آدرس برای Broadcast Address رزرو میشود و قابل اختصاص به دستگاهها نیست.
❌ اشتباه سوم: انتخاب Prefix نامناسب
گاهی شبکهای با /24 طراحی میشود، در حالی که تنها ۲۰ دستگاه در آن وجود دارد. این کار باعث هدررفت آدرسهای IP میشود. در چنین شرایطی استفاده از /27 یا /28 انتخاب مناسبتری است.
❌ اشتباه چهارم: حفظ کردن بدون درک مفهوم
بسیاری از افراد تنها جدولهای CIDR را حفظ میکنند، اما منطق پشت آن را نمیدانند. اگر مفهوم Network Bits و Host Bits را بهخوبی درک کنید، حتی بدون حفظ کردن جدولها نیز میتوانید بیشتر محاسبات را انجام دهید.
🛠️ سناریوهای واقعی استفاده از CIDR در شبکه
بعد از آشنایی با مفاهیم پایه، بهتر است ببینیم CIDR در دنیای واقعی چگونه استفاده میشود. تقریباً هر شبکهای که امروزه طراحی میشود، از شبکههای کوچک خانگی گرفته تا دیتاسنترهای بزرگ، بر پایه CIDR است.
🏠 سناریو اول: شبکه یک شرکت کوچک
فرض کنید شرکتی حدود ۵۰ کامپیوتر، لپتاپ و چاپگر دارد.
اگر مدیر شبکه از این آدرس استفاده کند:
192.168.10.0/24۲۵۴ آدرس قابل استفاده در اختیار خواهد داشت، در حالی که تنها به حدود ۵۰ آدرس نیاز دارد.
راهکار بهتر میتواند استفاده از:
192.168.10.0/26باشد.
در این حالت:
- تعداد کل آدرسها: 64
- تعداد Host قابل استفاده: 62
این انتخاب علاوه بر جلوگیری از هدررفت آدرسها، فضای مناسبی نیز برای اضافه شدن دستگاههای جدید فراهم میکند.
🏢 سناریو دوم: طراحی شبکه یک سازمان
فرض کنید یک سازمان دارای بخشهای زیر است:
| واحد | تعداد دستگاه | CIDR مناسب |
|---|---|---|
| مدیریت | 20 | /27 |
| مالی | 30 | /27 |
| فروش | 60 | /26 |
| منابع انسانی | 15 | /27 |
| سرورها | 100 | /25 |
در این طراحی، هر بخش Subnet مخصوص خود را دارد که باعث میشود:
- امنیت افزایش یابد.
- Broadcast کاهش پیدا کند.
- مدیریت شبکه سادهتر شود.
- امکان اعمال سیاستهای امنیتی روی هر بخش بهصورت مستقل وجود داشته باشد.
🌐 سناریو سوم: استفاده توسط شرکتهای ارائهدهنده اینترنت (ISP)
فرض کنید یک ISP بلوک زیر را از رجیستری اینترنت دریافت کرده است:
185.50.120.0/22این شرکت میتواند این بلوک را بر اساس نیاز مشتریان به چندین شبکه کوچکتر تقسیم کند؛ برای مثال:
- 185.50.120.0/24
- 185.50.121.0/25
- 185.50.121.128/26
- 185.50.122.0/27
به این ترتیب، هر مشتری فقط تعداد آدرسهای موردنیاز خود را دریافت میکند و از هدررفت IP جلوگیری میشود.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با نکات مهم در هنگام خرید کابل شبکه، مقاله “مهمترین حرف روی کابل شبکه داخل دیوار، CAT نیست! نکتهای که بیشتر افراد نادیده میگیرند” مطالعه نمایید.
🎓 نکات مهم CIDR برای آزمونهای Network+ و CCNA
اگر در حال آماده شدن برای آزمونهای شبکه هستید، بهتر است این نکات را به خاطر بسپارید:
- ✅ آدرسهای IPv4 از ۳۲ بیت تشکیل شدهاند.
- ✅ عدد بعد از
/تعداد بیتهای بخش Network را مشخص میکند. - ✅ تعداد بیتهای Host برابر است با 32 منهای Prefix Length.
- ✅ تعداد Hostهای قابل استفاده معمولاً برابر با 2^(Host Bits) – 2 است.
- ✅ هرچه عدد بعد از
/بزرگتر باشد، شبکه کوچکتر و تعداد Hostها کمتر خواهد بود. - ✅ هرچه عدد بعد از
/کوچکتر باشد، شبکه بزرگتر و تعداد Hostها بیشتر خواهد بود. - ✅ امروزه تقریباً تمام تجهیزات شبکه از CIDR استفاده میکنند و سیستم کلاسبندی قدیمی دیگر کاربرد عملی ندارد.
📌 خلاصه پرکاربردترین Prefixها
| CIDR | Subnet Mask | Host قابل استفاده |
|---|---|---|
| /24 | 255.255.255.0 | 254 |
| /25 | 255.255.255.128 | 126 |
| /26 | 255.255.255.192 | 62 |
| /27 | 255.255.255.224 | 30 |
| /28 | 255.255.255.240 | 14 |
| /29 | 255.255.255.248 | 6 |
| /30 | 255.255.255.252 | 2 |
اگر این جدول را حفظ باشید، بخش بزرگی از سؤالات مربوط به CIDR را میتوانید بهراحتی پاسخ دهید.
❓ سوالات متداول (FAQ)
🔹 CIDR چیست؟
CIDR یا Classless Inter-Domain Routing روشی برای آدرسدهی و مسیریابی در شبکه است که محدودیت کلاسهای A، B و C را حذف کرده و امکان تخصیص بهینه آدرسهای IP را فراهم میکند.
🔹 عدد بعد از علامت / چه مفهومی دارد؟
این عدد که Prefix Length نام دارد، تعداد بیتهایی را مشخص میکند که به بخش شبکه (Network) اختصاص یافتهاند.
🔹 تفاوت CIDR و Subnet Mask چیست؟
از نظر عملکرد تفاوتی ندارند و تنها دو روش مختلف برای نمایش یک مفهوم هستند. برای مثال:
/24255.255.255.0
هر دو دقیقاً یک شبکه را توصیف میکنند.
🔹 تفاوت CIDR با Subnetting چیست؟
CIDR یک روش آدرسدهی و نمایش پیشوند شبکه است، در حالی که Subnetting فرآیند تقسیم یک شبکه بزرگ به چند شبکه کوچکتر محسوب میشود.
🔹 آیا CIDR فقط برای IPv4 استفاده میشود؟
خیر. اگرچه CIDR با هدف بهینهسازی IPv4 معرفی شد، اما در IPv6 نیز برای نمایش طول پیشوند شبکه (Prefix Length) استفاده میشود؛ برای مثال:
2001:db8::/64🔹 آیا سیستم کلاسبندی A، B و C هنوز استفاده میشود؟
در شبکههای مدرن، طراحی و مسیریابی بر پایه CIDR انجام میشود. با این حال، مفاهیم کلاسهای A، B و C هنوز در آموزش شبکه و برخی مباحث تئوری برای درک بهتر ساختار آدرسهای IPv4 تدریس میشوند.
🎯 کلام آخر
CIDR یکی از مهمترین مفاهیم در دنیای شبکههای کامپیوتری است و یادگیری آن برای هر فردی که قصد فعالیت در حوزه Network، امنیت شبکه یا مدیریت زیرساخت را دارد، ضروری است.
درک صحیح CIDR به شما کمک میکند تا بتوانید شبکههای خود را بهینهتر طراحی کنید، از آدرسهای IPv4 بهترین استفاده را ببرید و ساختار مسیریابی را سادهتر و کارآمدتر کنید. علاوه بر این، تسلط بر مفاهیمی مانند Prefix Length، Subnet Mask، Route Aggregation و VLSM نهتنها در محیطهای کاری، بلکه در آزمونهای معتبری مانند CompTIA Network+ و Cisco CCNA نیز اهمیت زیادی دارد.
اگر بهتازگی یادگیری شبکه را آغاز کردهاید، پیشنهاد میشود پس از مطالعه این مقاله، محاسبات CIDR را با مثالهای مختلف تمرین کنید. با چند بار تمرین، خواندن آدرسهایی مانند 192.168.1.0/26 یا 10.0.0.0/20 برای شما کاملاً طبیعی خواهد شد.