هر آنچه باید درباره شبکههای مجازی (Virtual LAN) بدانید + مفاهیم پایه، مزایا، انواع VLAN و Broadcast Domain
امروزه تقریباً تمام شبکههای حرفهای، از شرکتهای کوچک گرفته تا دیتاسنترهای بزرگ، از فناوری VLAN (Virtual Local Area Network) استفاده میکنند. اگر تاکنون با تجهیزات Cisco، MikroTik، HP، Aruba، Juniper یا حتی سوئیچهای مدیریتی برندهایی مانند D-Link و TP-Link کار کرده باشید، بدون شک نام VLAN را شنیدهاید.
اما VLAN دقیقاً چیست؟ چرا تقریباً تمام مدیران شبکه از آن استفاده میکنند؟ آیا VLAN باعث افزایش سرعت شبکه میشود یا فقط امنیت را بالا میبرد؟ تفاوت آن با Subnet چیست؟ و چگونه میتوان یک شبکه را به چندین بخش مجزا تقسیم کرد، بدون اینکه حتی یک متر کابل جدید کشیده شود؟
در این مقاله جامع، قرار است از پایه تا سطح حرفهای با VLAN آشنا شوید. علاوه بر مفاهیم تئوری، در بخشهای بعدی سناریوهای واقعی، دستورات Cisco، روشهای پیادهسازی، عیبیابی و نکات امنیتی را نیز بررسی خواهیم کرد.
📌 VLAN چیست؟
VLAN مخفف عبارت Virtual Local Area Network و به معنای شبکه محلی مجازی است.
VLAN فناوریای در لایه دوم مدل OSI است که به مدیر شبکه اجازه میدهد یک شبکه فیزیکی را به چندین شبکه منطقی مستقل تقسیم کند. به این ترتیب، دستگاههایی که از نظر فیزیکی روی یک سوئیچ قرار دارند، میتوانند از نظر منطقی در شبکههای کاملاً جداگانه فعالیت کنند. این جداسازی باعث افزایش امنیت، کاهش ترافیک Broadcast و مدیریت سادهتر شبکه میشود.
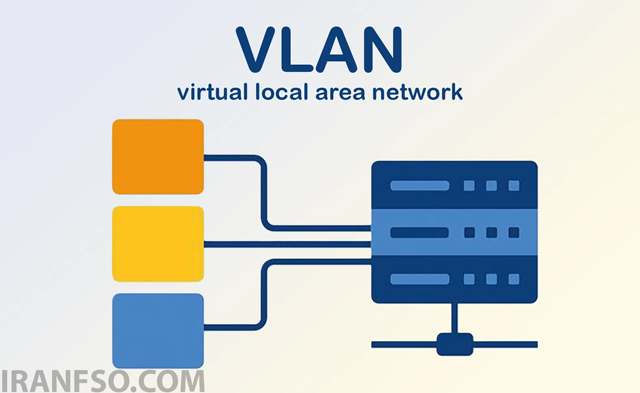
تعریف ساده VLAN
فرض کنید یک سوئیچ ۴۸ پورتی دارید که تمام کامپیوترهای شرکت به آن متصل هستند.
بدون VLAN:
- همه کامپیوترها داخل یک شبکه قرار دارند.
- همه Broadcastها برای تمام سیستمها ارسال میشود.
- هر کاربر میتواند سایر سیستمها را مشاهده کند (در صورت نبود محدودیتهای دیگر).
اما با VLAN:
- واحد مالی در یک شبکه مستقل قرار میگیرد.
- واحد فروش شبکه جداگانه دارد.
- مدیریت شبکه اختصاصی خود را خواهد داشت.
- دوربینهای مداربسته در یک VLAN مجزا قرار میگیرند.
- کاربران مهمان (Guest) نیز کاملاً از شبکه داخلی جدا میشوند.
در نتیجه، یک سوئیچ فیزیکی به چندین سوئیچ منطقی تبدیل میشود.
🌍 تاریخچه VLAN؛ چرا این فناوری ایجاد شد؟
در دهههای ابتدایی شبکههای کامپیوتری، تقریباً تمام کاربران یک سازمان در یک Broadcast Domain قرار داشتند. هرچه تعداد کاربران افزایش پیدا میکرد، مشکلات زیر بیشتر میشد:
- افزایش شدید ترافیک Broadcast
- کاهش کارایی شبکه
- دشوار شدن مدیریت کاربران
- پایین بودن امنیت
- نیاز به کابلکشی مجدد هنگام جابهجایی کارکنان
برای حل این مشکلات، استاندارد IEEE 802.1Q معرفی شد که امکان جداسازی منطقی شبکه را روی همان زیرساخت فیزیکی فراهم کرد. امروزه تقریباً تمام تجهیزات شبکه از این استاندارد پشتیبانی میکنند و 802.1Q به استاندارد رایج Trunk و VLAN Tagging تبدیل شده است.
🧠 قبل از یادگیری VLAN باید دو مفهوم مهم را بشناسید
قبل از اینکه وارد تنظیمات VLAN شویم، باید با دو اصطلاح بسیار مهم آشنا شوید:
- Broadcast Domain
- Collision Domain
درک این دو مفهوم باعث میشود دلیل اصلی ایجاد VLAN را بهتر متوجه شوید.
📡 Broadcast Domain چیست؟
Broadcast Domain مجموعهای از دستگاههاست که اگر یکی از آنها یک بسته Broadcast ارسال کند، تمام دستگاههای داخل آن محدوده آن بسته را دریافت میکنند.
برای مثال:
              Switch

PC1   PC2   PC3   PC4   PC5
اگر PC1 یک پیام Broadcast ارسال کند، همه سیستمهای دیگر آن را دریافت خواهند کرد.
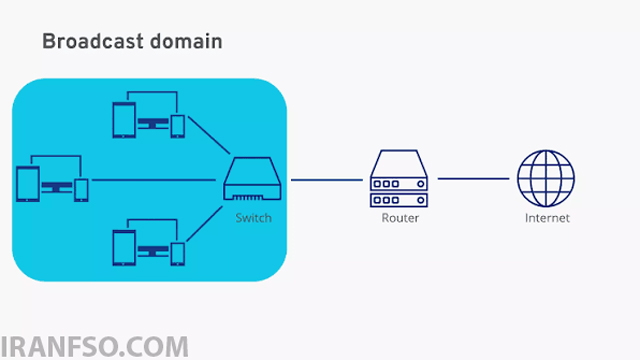
در شبکههای کوچک این موضوع مشکل خاصی ایجاد نمیکند، اما زمانی که تعداد کاربران به ۱۰۰، ۵۰۰ یا حتی چند هزار نفر برسد، حجم Broadcast میتواند بخش قابل توجهی از پهنای باند را اشغال کند.
نمونهای از بستههای Broadcast
برخی از پروتکلهایی که از Broadcast استفاده میکنند:
- ARP
- DHCP Discover
- NetBIOS
- بعضی از پروتکلهای کشف سرویس
هرچه تعداد سیستمها بیشتر باشد، تعداد Broadcastها نیز افزایش پیدا میکند.
⚡ Collision Domain چیست؟
Collision Domain محدودهای است که در آن احتمال برخورد (Collision) بین فریمهای ارسالی وجود دارد.
در گذشته و هنگام استفاده از Hubها، همه دستگاهها یک Collision Domain مشترک داشتند و ارسال همزمان داده باعث Collision میشد.
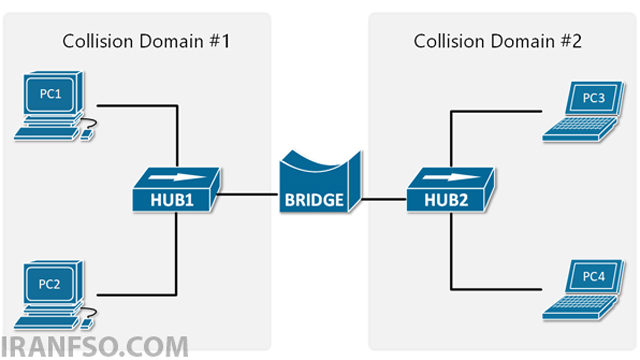
امروزه با استفاده از سوئیچها، تقریباً هر پورت یک Collision Domain مستقل محسوب میشود؛ بنابراین مشکل Collision تا حد زیادی برطرف شده است.
📊 تفاوت Broadcast Domain و Collision Domain
| ویژگی | Broadcast Domain | Collision Domain |
|---|---|---|
| مربوط به | Broadcast | برخورد فریمها |
| با VLAN تقسیم میشود؟ | بله | خیر |
| با سوئیچ کاهش مییابد؟ | خیر | بله |
| با روتر جدا میشود؟ | بله | خیر |
| تأثیر روی کارایی | بسیار زیاد | کمتر در شبکههای امروزی |
🎯 VLAN چگونه Broadcast را کاهش میدهد؟
فرض کنید یک شرکت دارای ۶۰ کامپیوتر است.
بدون VLAN:
60 PC

↓

یک Broadcast Domain
اکنون همان شبکه را VLAN بندی میکنیم.
VLAN10 = 20 PC

VLAN20 = 20 PC

VLAN30 = 20 PC
در این حالت:
اگر یکی از کاربران VLAN10 یک بسته Broadcast ارسال کند، فقط همان ۲۰ سیستم آن را دریافت میکنند و کاربران VLAN20 و VLAN30 هیچ ترافیکی دریافت نخواهند کرد.
همین موضوع باعث کاهش محسوس بار شبکه و بهبود عملکرد آن میشود.
🏢 سناریوی واقعی؛ چرا یک شرکت به VLAN نیاز دارد؟
فرض کنید یک شرکت ۱۲۰ کارمند دارد.
ساختار شرکت به این صورت است:
| واحد | تعداد کاربران |
|---|---|
| مدیریت | ۱۰ |
| مالی | ۲۰ |
| فروش | ۳۰ |
| پشتیبانی | ۲۵ |
| IT | ۱۵ |
| دوربینهای مداربسته | ۱۲ |
| تلفنهای VoIP | ۸ |
اگر همه این تجهیزات در یک شبکه باشند:
- همه کاربران میتوانند Broadcastهای یکدیگر را دریافت کنند.
- احتمال دسترسی غیرمجاز بین واحدها افزایش مییابد.
- مدیریت دسترسیها دشوار میشود.
- عیبیابی پیچیدهتر خواهد شد.
اما با VLAN میتوان شبکه را به این شکل طراحی کرد:
| VLAN | واحد |
|---|---|
| VLAN 10 | Management |
| VLAN 20 | Finance |
| VLAN 30 | Sales |
| VLAN 40 | Support |
| VLAN 50 | IT |
| VLAN 60 | CCTV |
| VLAN 70 | Voice |
اکنون هر واحد مانند یک شبکه مستقل عمل میکند.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی کامل با TCP و UDP، مقاله “آموزش کامل TCP و UDP: هرآنچه باید درباره مهمترین پروتکلهای شبکه بدانید” مطالعه نمایید.
🚀 مهمترین مزایای VLAN
✅ ۱. افزایش امنیت
یکی از بزرگترین مزایای VLAN، جداسازی کاربران است.
برای مثال:
- واحد فروش نمیتواند مستقیماً سیستمهای مالی را مشاهده کند.
- شبکه مهمان به سرورهای داخلی دسترسی ندارد.
- دوربینهای مداربسته از کاربران عادی جدا هستند.
در نتیجه احتمال حملات داخلی و دسترسی غیرمجاز کاهش پیدا میکند.
✅ ۲. کاهش Broadcast
هر VLAN یک Broadcast Domain مستقل ایجاد میکند.
این موضوع باعث میشود:
- ترافیک غیرضروری کاهش پیدا کند.
- عملکرد سوئیچ بهتر شود.
- سرعت پاسخگویی شبکه افزایش یابد.
✅ ۳. مدیریت آسانتر
اگر یکی از کارکنان از واحد فروش به واحد مالی منتقل شود، نیازی به تغییر کابلکشی نیست.
مدیر شبکه فقط کافی است پورت مربوطه را به VLAN جدید اختصاص دهد.
✅ ۴. افزایش مقیاسپذیری
در شبکههای بزرگ میتوان صدها VLAN تعریف کرد و هر بخش را به صورت مستقل مدیریت نمود.
✅ ۵. کاهش هزینه
به جای خرید چندین سوئیچ مجزا، میتوان با یک یا چند سوئیچ مدیریتی، چندین شبکه منطقی ایجاد کرد.
✅ ۶. بهبود عملکرد شبکه
تقسیم شبکه به Broadcast Domainهای کوچکتر باعث استفاده بهینهتر از پهنای باند و کاهش بار پردازشی تجهیزات میشود.
⚠️ معایب VLAN
با وجود مزایای فراوان، VLAN بدون محدودیت نیست.
مهمترین معایب عبارتاند از:
- نیاز به سوئیچ مدیریتی (Managed Switch)
- پیچیدگی بیشتر نسبت به شبکههای ساده
- نیاز به طراحی صحیح
- نیاز به مسیریابی لایه ۳ برای ارتباط بین VLANها
- افزایش پیچیدگی در عیبیابی شبکههای بزرگ
🔢 VLAN ID چیست؟
هر VLAN دارای یک شناسه عددی منحصربهفرد به نام VLAN ID است.
این شناسه هنگام عبور ترافیک از لینکهای Trunk در قالب برچسب (Tag) به فریم اترنت اضافه میشود تا تجهیزات شبکه بتوانند تشخیص دهند هر فریم متعلق به کدام VLAN است. استاندارد IEEE 802.1Q از VLAN IDهای ۱ تا ۴۰۹۴ پشتیبانی میکند که برخی از آنها رزرو شدهاند.
| محدوده | توضیح |
|---|---|
| VLAN 1 | VLAN پیشفرض |
| 2 تا 1001 | VLANهای استاندارد |
| 1002 تا 1005 | رزرو شده |
| 1006 تا 4094 | Extended VLAN |
نکته حرفهای: در شبکههای سازمانی توصیه میشود از VLAN 1 برای کاربران یا مدیریت استفاده نشود؛ زیرا این VLAN بهصورت پیشفرض برای برخی ترافیکهای کنترلی استفاده میشود و از نظر امنیتی انتخاب مناسبی نیست.
در بخش های قبلی مقاله با مفهوم VLAN، دلیل استفاده از آن، Broadcast Domain، مزایا، معایب و VLAN ID آشنا شدیم. در این بخش وارد مباحث مهمتر و کاربردیتر میشویم؛ یعنی جایی که VLAN در دنیای واقعی شبکه پیادهسازی میشود.
برای اینکه یک VLAN بندی استاندارد داشته باشیم، باید مفاهیمی مانند Access Port، Trunk Port، VLAN Tagging، Native VLAN و Voice VLAN را بهصورت کامل بشناسیم.
این مفاهیم پایه اصلی کار با سوئیچهای مدیریتی Cisco، MikroTik، Aruba و سایر تجهیزات شبکه هستند.
🔌 Access Port چیست؟ | پورت دسترسی در VLAN
یکی از مهمترین مفاهیم در VLAN، Access Port است.
Access Port پورتی از سوئیچ است که فقط عضو یک VLAN مشخص بوده و معمولاً برای اتصال تجهیزات نهایی مانند کامپیوتر، پرینتر، دوربین، سرور و تلفن IP استفاده میشود.
به زبان ساده:
هر پورتی که یک کاربر یا یک دستگاه نهایی به آن متصل میشود، معمولاً Access Port است.
مثلاً:
              Switch

Port Fa0/1  -------- PC مالی
             VLAN 10

Port Fa0/2  -------- PC فروش
             VLAN 20

Port Fa0/3  -------- Printer
             VLAN 30
در این مثال:
- پورت Fa0/1 عضو VLAN 10 است.
- پورت Fa0/2 عضو VLAN 20 است.
- پورت Fa0/3 عضو VLAN 30 است.
هر دستگاه فقط در VLAN خودش فعالیت میکند.
⚙️ ویژگیهای Access Port
یک Access Port:
✅ فقط یک VLAN را عبور میدهد.
✅ معمولاً Frame بدون Tag دریافت و ارسال میکند.
✅ برای End Deviceها استفاده میشود.
✅ نیازی به VLAN Tagging ندارد.
مثال:
کامپیوتر یک Packet ارسال میکند:
PC
 |
 |
Switch Access Port
 |
VLAN 10
کامپیوتر هیچ اطلاعی ندارد که عضو VLAN 10 است؛ این وظیفه سوئیچ است.
🔗 Trunk Port چیست؟ | پورت انتقال چند VLAN
در شبکههای متوسط و بزرگ، معمولاً چندین سوئیچ وجود دارد.
حالا فرض کنید:
سوئیچ اول:
- VLAN 10
- VLAN 20
- VLAN 30
سوئیچ دوم:
- VLAN 10
- VLAN 20
- VLAN 30
چگونه این VLANها بین دو سوئیچ منتقل شوند؟
اینجا Trunk وارد میشود.
تعریف Trunk
Trunk Port پورتی است که اجازه عبور چندین VLAN را از یک لینک فیزیکی میدهد.
مثلاً:
Switch 1
   |
   |
 Trunk Link
   |
   |
Switch 2
روی یک کابل شبکه میتوان همزمان این VLANها عبور کنند:
VLAN 10
VLAN 20
VLAN 30
VLAN 40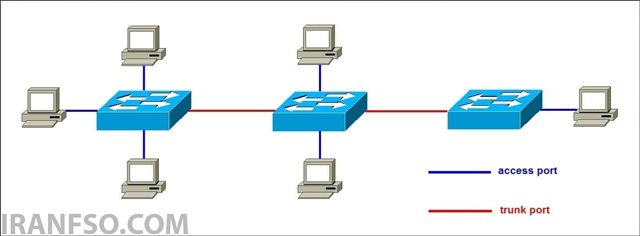
🆚 تفاوت Access Port و Trunk Port
| ویژگی | Access Port | Trunk Port |
|---|---|---|
| تعداد VLAN | فقط یک VLAN | چندین VLAN |
| کاربرد | اتصال کاربران | اتصال تجهیزات شبکه |
| Tag دارد؟ | خیر | بله |
| استفاده بین سوئیچها | معمولاً خیر | بله |
| مثال | PC، Printer | Switch، Router، Firewall |
🏷️ VLAN Tagging چیست؟
یکی از مهمترین سوالات در VLAN این است:
وقتی چند VLAN از یک کابل عبور میکنند، سوئیچ چگونه تشخیص میدهد هر Packet متعلق به کدام VLAN است؟
پاسخ:
با استفاده از VLAN Tagging.
فرض کنید این VLANها از یک Trunk عبور میکنند:
VLAN 10
VLAN 20
VLAN 30
اگر هیچ اطلاعاتی همراه Packet نباشد، سوئیچ مقصد نمیفهمد هر Frame متعلق به کدام VLAN است.
بنابراین یک Tag به Frame اضافه میشود:
قبل:
Ethernet Frameبعد:
Ethernet Header
+
802.1Q Tag
+
Data
این Tag شامل VLAN ID است.
📘 استاندارد IEEE 802.1Q چیست؟
استاندارد IEEE 802.1Q مهمترین استاندارد VLAN در شبکههای امروزی است.
وظیفه آن:
- اضافه کردن VLAN Tag
- مشخص کردن VLAN مربوط به Frame
- امکان انتقال چند VLAN روی یک لینک
است.
ساختار Tag در 802.1Q شامل اطلاعات زیر است:
| بخش | توضیح |
|---|---|
| TPID | مشخص کننده پروتکل Tag |
| Priority | اولویت ترافیک |
| CFI/DEI | کنترل Frame |
| VLAN ID | شماره VLAN |
مهمترین بخش برای ما:
VLAN ID
است.
🏷️ Native VLAN چیست؟
در لینک Trunk، معمولاً تمام VLANها با Tag ارسال میشوند.
اما یک VLAN میتواند بدون Tag ارسال شود که به آن:
Native VLAN
گفته میشود.
مثال:
Trunk Link

VLAN 10  Tagged
VLAN 20  Tagged
VLAN 30  Tagged

Native VLAN 99 Untagged
چرا Native VLAN اهمیت دارد؟
اگر Native VLAN در دو طرف Trunk متفاوت باشد، مشکل ایجاد میشود.
مثلاً:
سوئیچ اول:
Native VLAN 99سوئیچ دوم:
Native VLAN 10نتیجه:
- خطای Native VLAN mismatch
- مشکلات ارتباطی
- احتمال حملات VLAN Hopping
🔐 بهترین روش برای Native VLAN
در شبکههای حرفهای:
از VLAN 1 استفاده نمیکنند.
معمولاً یک VLAN اختصاصی ایجاد میکنند:
مثلاً:
VLAN 999 = Native VLANو آن را روی تمام Trunkها تنظیم میکنند.
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با Telnet و SSH، مقاله “راهنمای جامع Telnet و SSH؛ هر آنچه باید درباره دو پروتکل محبوب مدیریت تجهیزات شبکه بدانید” مطالعه نمایید.
☎️ Voice VLAN چیست؟
در شبکههای سازمانی معمولاً تلفنهای IP نیز وجود دارند.
به جای اینکه تلفن و کامپیوتر در یک VLAN باشند، برای Voice یک VLAN جدا ایجاد میشود.
مثال:
VLAN 10
کاربران

VLAN 20
Voice
مزایا:
- کیفیت بهتر تماس
- امکان QoS
- امنیت بیشتر
- مدیریت آسانتر
ساختار اتصال تلفن IP
معمولاً به این شکل است:
Switch Port

     |
     |
 IP Phone
     |
     |
 Computer
سوئیچ:
- Voice VLAN را برای تلفن قرار میدهد.
- Data VLAN را برای کامپیوتر عبوری تنظیم میکند.
🖥️ Management VLAN چیست؟
Management VLAN مخصوص مدیریت تجهیزات شبکه است.
مثلاً:
- ورود به سوئیچ
- SSH
- Telnet
- SNMP
- مانیتورینگ
بهتر است مدیریت تجهیزات روی VLAN جدا باشد.
مثال:
VLAN 100

Management Network

192.168.100.0/24
مزایا:
✅ امنیت بیشتر
✅ کنترل دسترسی بهتر
✅ جلوگیری از مدیریت تجهیزات توسط کاربران عادی
🏢 طراحی استاندارد VLAN در یک سازمان واقعی
فرض کنید یک شرکت ۳۰۰ کاربر دارد.
طراحی پیشنهادی:
| VLAN ID | نام VLAN | کاربرد |
|---|---|---|
| 10 | Management | تجهیزات شبکه |
| 20 | Finance | حسابداری |
| 30 | Sales | فروش |
| 40 | HR | منابع انسانی |
| 50 | IT | واحد فناوری |
| 60 | CCTV | دوربینها |
| 70 | Voice | تلفن IP |
| 80 | Guest | مهمان |
| 90 | Servers | سرورها |
| 999 | Native | Trunk |
📡 سناریوی واقعی VLAN در یک شرکت
فرض کنید یک ساختمان دارای:
- ۲ سوئیچ 48 پورت
- ۱ روتر
- ۱ سرور
- ۳۰ کامپیوتر
- ۱۲ دوربین
- ۱۵ تلفن IP
است.
طراحی شبکه:
                Router
                   |
                Trunk
                   |
              Core Switch
              /        \
             /          \
       Access SW1    Access SW2

       VLAN10       VLAN20
       VLAN30       VLAN60
تقسیم:
VLAN10
IT

VLAN20
Finance

VLAN30
Users

VLAN60
CCTV
تمام VLANها از طریق Trunk بین سوئیچها منتقل میشوند.
🔥 نکته مهم در طراحی VLAN
بزرگترین اشتباه افراد تازهکار این است که فکر میکنند:
“هر VLAN فقط برای جدا کردن کاربران است.”
اما در شبکههای حرفهای VLAN برای جداسازی سرویسها استفاده میشود:
مثلاً:
❌ اشتباه:
همه کاربران یک VLAN✅ استاندارد:
Users VLAN

Servers VLAN

Voice VLAN

Camera VLAN

Guest VLAN

Management VLAN
در چند بخش قبلی با مفاهیم پایه VLAN، Broadcast Domain، Access Port، Trunk Port، VLAN Tagging و طراحی VLAN در شبکههای سازمانی آشنا شدیم.
اما یک مدیر شبکه فقط با دانستن مفاهیم تئوری نمیتواند یک شبکه واقعی را مدیریت کند. در این بخش وارد قسمت عملی میشویم و قدمبهقدم یاد میگیریم چگونه VLAN را روی سوئیچهای Cisco پیادهسازی کنیم.
در این بخش سناریوهایی مشابه محیطهای واقعی سازمانی بررسی میکنیم:
- ساخت VLAN
- نامگذاری VLAN
- اختصاص پورت به VLAN
- ایجاد لینک Trunk بین سوئیچها
- محدود کردن VLANهای عبوری
- ساخت ارتباط بین VLANها
- Router on a Stick
- Inter VLAN Routing با Switch Layer 3
- دستورات مهم بررسی و عیبیابی VLAN
🖥️ سناریوی اول: ساخت VLAN روی سوئیچ Cisco
فرض کنید یک شرکت دارای سه بخش است:
| واحد | VLAN ID | شبکه |
|---|---|---|
| مالی | 10 | 192.168.10.0/24 |
| فروش | 20 | 192.168.20.0/24 |
| IT | 30 | 192.168.30.0/24 |
هدف:
ایجاد سه VLAN مجزا روی سوئیچ.
- ورود به حالت تنظیمات سوئیچ
ابتدا وارد محیط تنظیمات میشویم:
Switch> enable

Switch# configure terminal
یا به اختصار:
Switch# conf t- ایجاد VLAN 10
دستور:
Switch(config)# vlan 10اکنون وارد تنظیمات VLAN شدهایم.
برای نامگذاری:
Switch(config-vlan)# name Financeخروج:
Switch(config-vlan)# exit- ایجاد VLAN 20
Switch(config)# vlan 20

Switch(config-vlan)# name Sales

Switch(config-vlan)# exit- ایجاد VLAN 30
Switch(config)# vlan 30

Switch(config-vlan)# name IT

Switch(config-vlan)# exit- بررسی VLANهای ساخته شده
برای مشاهده VLANها:
Switch# show vlan briefخروجی نمونه:
VLAN Name        Status     Ports

10   Finance     active
20   Sales       active
30   IT          active
این دستور یکی از پرکاربردترین دستورات مدیریت VLAN است.
🔌 سناریوی دوم: اختصاص پورت به VLAN (Access Port)
اکنون باید مشخص کنیم هر کامپیوتر در کدام VLAN قرار بگیرد.
فرض کنیم:
- کامپیوترهای مالی به پورتهای Fa0/1 تا Fa0/5 متصل هستند.
- کامپیوترهای فروش به Fa0/6 تا Fa0/10 متصل هستند.
- قرار دادن پورتها در VLAN 10
انتخاب محدوده پورتها:
Switch(config)# interface range fa0/1-5قرار دادن در حالت Access:
Switch(config-if-range)# switchport mode accessاختصاص VLAN:
Switch(config-if-range)# switchport access vlan 10- قرار دادن پورتها در VLAN 20
Switch(config)# interface range fa0/6-10

Switch(config-if-range)# switchport mode access

Switch(config-if-range)# switchport access vlan 20- قرار دادن پورتها در VLAN 30
Switch(config)# interface range fa0/11-15

Switch(config-if-range)# switchport mode access

Switch(config-if-range)# switchport access vlan 30- بررسی وضعیت پورتها
برای مشاهده VLAN هر پورت:
Switch# show vlan briefنمونه خروجی:
VLAN 10
Fa0/1
Fa0/2
Fa0/3

VLAN 20
Fa0/6
Fa0/7

VLAN 30
Fa0/11
Fa0/12
🔗 سناریوی سوم: ساخت لینک Trunk بین دو سوئیچ
اکنون فرض کنید دو سوئیچ داریم:
Switch A
    |
    |
 Trunk Link
    |
    |
Switch B
هدف:
عبور VLANهای 10، 20 و 30 بین دو سوئیچ.
- تنظیم Trunk روی سوئیچ اول
فرض کنید کابل بین دو سوئیچ به پورت GigabitEthernet0/1 وصل شده است.
دستور:
Switch(config)# interface gigabitEthernet0/1فعال کردن حالت Trunk:
Switch(config-if)# switchport mode trunk- محدود کردن VLANهای عبوری روی Trunk
به صورت پیشفرض ممکن است تمام VLANها عبور کنند.
برای امنیت بهتر:
Switch(config-if)# switchport trunk allowed vlan 10,20,30اکنون فقط این VLANها اجازه عبور دارند.
- تنظیم Native VLAN
مثلاً VLAN 999 را برای Native انتخاب میکنیم:
ابتدا VLAN را ایجاد میکنیم:
Switch(config)# vlan 999

Switch(config-vlan)# name Native
سپس روی Trunk:
Switch(config-if)# switchport trunk native vlan 999- بررسی وضعیت Trunk
دستور:
Switch# show interfaces trunkخروجی نمونه:
Port        Mode
Gi0/1       trunk

Vlans allowed:
10,20,30
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با CIDR در شبکههای کامپیوتری، مقاله “آموزش کامل CIDR در شبکههای کامپیوتری | هرآنچه باید درباره Classless Inter-Domain Routing بدانید” مطالعه نمایید.
⚠️ خطای رایج Native VLAN Mismatch
اگر روی یک طرف:
Native VLAN 999و طرف دیگر:
Native VLAN 1باشد، خطایی مانند زیر مشاهده میشود:
%CDP-4-NATIVE_VLAN_MISMATCHراه حل:
Native VLAN دو طرف باید یکسان باشد.
🌐 ارتباط بین VLANها چیست؟
تا اینجا VLANها ساخته شدهاند، اما یک مشکل وجود دارد:
VLAN 10 نمیتواند با VLAN 20 ارتباط برقرار کند.
مثلاً:
PC Finance
192.168.10.10

       X

PC Sales
192.168.20.10
چرا؟
چون هر VLAN یک Broadcast Domain جدا است.
برای ارتباط نیاز به:
Inter VLAN Routing
داریم.
🔄 Inter VLAN Routing چیست؟
Inter VLAN Routing یعنی ایجاد ارتباط لایه ۳ بین VLANهای مختلف.
سه روش اصلی دارد:
- Router on a Stick
- Layer 3 Switch
- Router Interface به ازای هر VLAN
در شبکههای جدید معمولاً روش دوم استفاده میشود.
🚀 سناریوی چهارم: Router on a Stick
در این روش یک روتر با یک لینک Trunk به سوئیچ متصل میشود.
ساختار:
             Router

              |
           Trunk Link

              |

            Switch

VLAN10 VLAN20 VLAN30- تنظیم سوئیچ
پورت متصل به روتر:
Switch(config)# interface gigabitEthernet0/1فعال کردن Trunk:
Switch(config-if)# switchport mode trunk- تنظیم Router
ابتدا Interface اصلی:
Router(config)# interface gigabitEthernet0/0نباید IP مستقیم داشته باشد:
Router(config-if)# no shutdown- ساخت Subinterface برای VLAN 10
Router(config)# interface gigabitEthernet0/0.10تنظیم VLAN:
Router(config-subif)# encapsulation dot1Q 10قرار دادن Gateway:
Router(config-subif)# ip address 192.168.10.1 255.255.255.0- ساخت Subinterface برای VLAN 20
Router(config)# interface gigabitEthernet0/0.20

Router(config-subif)# encapsulation dot1Q 20

Router(config-subif)# ip address 192.168.20.1 255.255.255.0- ساخت Subinterface برای VLAN 30
Router(config)# interface gigabitEthernet0/0.30

Router(config-subif)# encapsulation dot1Q 30

Router(config-subif)# ip address 192.168.30.1 255.255.255.0
اکنون:
Gateway VLAN10:
192.168.10.1Gateway VLAN20:
192.168.20.1Gateway VLAN30:
192.168.30.1است.
🏢 سناریوی پنجم: Inter VLAN Routing با Switch Layer 3
در شبکههای بزرگتر به جای Router از سوئیچ لایه ۳ استفاده میشود.
مثال:
Cisco Catalyst 3560
Cisco Catalyst 3650
Cisco Catalyst 9300
- فعال کردن Routing روی Switch Layer 3
دستور:
Switch(config)# ip routing- ساخت SVI برای VLAN 10
SVI یعنی:
Switch Virtual Interface
دستور:
Switch(config)# interface vlan 10قرار دادن IP:
Switch(config-if)# ip address 192.168.10.1 255.255.255.0فعالسازی:
Switch(config-if)# no shutdown- ساخت SVI برای VLAN 20
Switch(config)# interface vlan 20

Switch(config-if)# ip address 192.168.20.1 255.255.255.0

Switch(config-if)# no shutdown- ساخت SVI برای VLAN 30
Switch(config)# interface vlan 30

Switch(config-if)# ip address 192.168.30.1 255.255.255.0

Switch(config-if)# no shutdown
اکنون سوئیچ خودش نقش Router را برای VLANها انجام میدهد.
📋 دستورات مهم بررسی VLAN
- مشاهده VLANها
show vlan brief- مشاهده Trunkها
show interfaces trunk- مشاهده تنظیمات یک پورت
show interfaces fa0/1 switchport- مشاهده MAC Address Table
show mac address-table- مشاهده وضعیت Interfaceها
show ip interface brief- مشاهده تنظیمات فعلی
show running-config💾 ذخیره تنظیمات
بعد از پایان تنظیمات:
copy running-config startup-configیا:
write memoryنکته مهم حرفهای
در شبکههای واقعی، فقط ساخت VLAN کافی نیست.
یک طراحی استاندارد باید شامل موارد زیر باشد:
✅ VLAN بندی صحیح
✅ IP Address Plan
✅ Subnet بندی مناسب
✅ Gateway مشخص
✅ ACL برای کنترل دسترسی
✅ امنیت Trunk
✅ مستندسازی شبکه
در قسمت های قبلی با مفهوم VLAN، انواع پورتها، استاندارد 802.1Q، طراحی VLAN در سازمانها و همچنین دستورات عملی Cisco برای ساخت VLAN، Access Port، Trunk، Router on a Stick و Inter VLAN Routing آشنا شدیم.
اما در یک شبکه واقعی، فقط ایجاد VLAN کافی نیست. یک متخصص شبکه باید بتواند مشکلات VLAN را تشخیص دهد، امنیت آن را افزایش دهد و یک طراحی استاندارد و قابل توسعه انجام دهد.
🛠️ عیبیابی VLAN (VLAN Troubleshooting)
یکی از مهارتهای مهم هر کارشناس شبکه، توانایی پیدا کردن مشکل در VLAN است.
فرض کنید کاربر واحد مالی نمیتواند به سرور مالی دسترسی داشته باشد.
از کجا شروع کنیم؟
یک فرآیند استاندارد برای عیبیابی VLAN وجود دارد.
- مرحله اول: بررسی وضعیت VLAN
ابتدا بررسی کنید VLAN موردنظر روی سوئیچ وجود دارد.
دستور:
show vlan briefمثلاً:
خروجی:
VLAN 10 Finance active
VLAN 20 Sales active
اگر VLAN وجود نداشته باشد:
- پورت در VLAN اشتباه قرار گرفته است.
- دستگاه نمیتواند ارتباط برقرار کند.
- مرحله دوم: بررسی عضویت پورت در VLAN
ممکن است VLAN ساخته شده باشد اما پورت اشتباه تنظیم شده باشد.
بررسی:
show vlan briefمثلاً انتظار داریم:
VLAN 10

Fa0/1
Fa0/2
Fa0/3
اما اگر پورت در VLAN دیگری باشد:
interface fa0/1

switchport access vlan 20
کاربر وارد VLAN اشتباه شده است.
- مرحله سوم: بررسی حالت Access یا Trunk
یکی از رایجترین مشکلات VLAN، اشتباه بودن Mode پورت است.
بررسی:
show interfaces switchportمثلاً:
خروجی صحیح برای کاربر:
Administrative Mode: static access
Operational Mode: static access
Access Mode VLAN: 10
اما اگر پورت کاربر Trunk باشد:
Operational Mode: trunkتنظیمات اشتباه است.
- مرحله چهارم: بررسی لینک Trunk
اگر دو سوئیچ با هم ارتباط ندارند، ابتدا Trunk را بررسی کنید.
دستور:
show interfaces trunkنمونه خروجی:
Port       Mode

Gi0/1      trunk

Vlans allowed:
10,20,30
مواردی که باید بررسی شوند:
✅ Trunk فعال باشد
✅ VLAN موردنظر Allowed باشد
✅ Native VLAN یکسان باشد
- مشکل رایج: VLAN در Trunk عبور نمیکند
فرض کنید:
سوئیچ A:
VLAN 10
VLAN 20
VLAN 30
سوئیچ B:
VLAN 10
VLAN 20
VLAN 30
اما Trunk فقط اجازه VLAN 10 را میدهد:
switchport trunk allowed vlan 10نتیجه:
VLAN 20 و 30 ارتباط نخواهند داشت.
رفع مشکل:
switchport trunk allowed vlan 10,20,30- مشکل رایج: Native VLAN Mismatch
یکی از خطاهای معروف در شبکه:
%CDP-4-NATIVE_VLAN_MISMATCHعلت:
Native VLAN در دو طرف لینک متفاوت است.
مثال:
سوئیچ اول:
Native VLAN 99سوئیچ دوم:
Native VLAN 1رفع:
روی هر دو سوئیچ:
switchport trunk native vlan 99- مشکل رایج: نبودن ارتباط بین VLANها
فرض کنید:
VLAN 10:
192.168.10.10VLAN 20:
192.168.20.10Ping انجام نمیشود.
دلایل احتمالی:
- Gateway تنظیم نشده
- Inter VLAN Routing فعال نیست
- SVI خاموش است
- Router تنظیم نشده
- ACL ارتباط را بسته است
- بررسی Gateway سیستم
روی کلاینت:
Windows:
ipconfigباید Gateway درست باشد.
مثلاً:
VLAN 10:
IP:
192.168.10.50

Gateway:
192.168.10.1- بررسی SVI در Switch Layer 3
دستور:
show ip interface briefنمونه:
Vlan10   192.168.10.1   up
Vlan20   192.168.20.1   up
اگر:
administratively downبود:
interface vlan 10

no shutdown
🔐 امنیت VLAN؛ چگونه VLAN را امن کنیم؟
VLAN به تنهایی یک مکانیزم امنیتی کامل نیست.
اگر اشتباه پیکربندی شود، حتی میتواند باعث ایجاد حفره امنیتی شود.
VLAN Hopping چیست؟
VLAN Hopping نوعی حمله است که مهاجم تلاش میکند از یک VLAN به VLAN دیگر دسترسی پیدا کند.
دو روش معروف دارد:
- Switch Spoofing
- Double Tagging
حمله Switch Spoofing
در این روش مهاجم تلاش میکند دستگاه خود را مانند یک سوئیچ معرفی کند تا لینک Trunk ایجاد شود.
مثلاً:
Attacker

   |

Fake Trunk

   |

Switch
راه جلوگیری:
پورتهای کاربران را همیشه Access کنید.
مثال:
switchport mode accessحمله Double Tagging
در این روش مهاجم دو VLAN Tag ارسال میکند تا محدودیت VLAN را دور بزند.
راههای مقابله:
✅ تغییر Native VLAN
✅ استفاده نکردن از VLAN 1
✅ محدود کردن Trunkها
بهترین روشهای امنیت VLAN
- استفاده نکردن از VLAN 1
VLAN 1 به صورت پیشفرض وجود دارد.
بهتر است:
- کاربران روی VLAN 1 نباشند.
- Management روی VLAN 1 نباشد.
- تغییر Native VLAN
مثلاً:
switchport trunk native vlan 999- محدود کردن VLANهای روی Trunk
اشتباه:
switchport mode trunkبدون محدودیت.
بهتر:
switchport trunk allowed vlan 10,20,30- خاموش کردن پورتهای بلااستفاده
مثلاً:
interface range fa0/20-48

shutdown- استفاده از Port Security
برای محدود کردن MAC Addressها:
switchport port-security

switchport port-security maximum 1
لینک پیشنهادی: شما همچنین می توانید برای آشنایی با توپولوژیهای شبکه و کاربرد هر کدام، مقاله “آشنایی با توپولوژیهای شبکه و کاربرد هر کدام | راهنمای جامع انواع Network Topology” مطالعه نمایید.
طراحی استاندارد VLAN در شبکههای سازمانی
یک طراحی حرفهای معمولاً شبیه نمونه زیر است:
| VLAN | نام | کاربرد |
|---|---|---|
| 10 | Management | مدیریت تجهیزات |
| 20 | Users | کاربران |
| 30 | Finance | حسابداری |
| 40 | HR | منابع انسانی |
| 50 | Servers | سرورها |
| 60 | CCTV | دوربینها |
| 70 | Voice | تلفن IP |
| 80 | Guest | مهمان |
| 90 | Backup | پشتیبانگیری |
| 999 | Native | Trunk |
VLAN و Subnet چه تفاوتی دارند؟
این دو مفهوم معمولاً با هم اشتباه گرفته میشوند.
| VLAN | Subnet |
|---|---|
| مفهوم لایه ۲ | مفهوم لایه ۳ |
| جداسازی منطقی شبکه | تقسیم IP Network |
| روی Switch انجام میشود | روی Router انجام میشود |
| Broadcast Domain ایجاد میکند | محدوده IP مشخص میکند |
مثال:
VLAN 10

Subnet:

192.168.10.0/24
معمولاً هر VLAN یک Subnet اختصاصی دارد.
تفاوت Layer 2 Switch و Layer 3 Switch
| ویژگی | Layer 2 Switch | Layer 3 Switch |
|---|---|---|
| VLAN | بله | بله |
| Routing | خیر | بله |
| SVI | محدود | بله |
| Inter VLAN | خیر | بله |
| کاربرد | شبکه کوچک | سازمانی |
سوالات مهم مصاحبه VLAN
VLAN چیست؟
VLAN فناوریای است که یک شبکه فیزیکی را به چند شبکه منطقی مستقل تقسیم میکند.
تفاوت Access و Trunk چیست؟
Access فقط یک VLAN را منتقل میکند، اما Trunk چند VLAN را روی یک لینک عبور میدهد.
چرا از VLAN استفاده میکنیم؟
برای:
- افزایش امنیت
- کاهش Broadcast
- مدیریت بهتر
- جداسازی سرویسها
Native VLAN چیست؟
VLANای که در لینک Trunk بدون Tag ارسال میشود.
چرا VLANهای مختلف نمیتوانند با هم ارتباط داشته باشند؟
چون هر VLAN یک Broadcast Domain جدا است و برای ارتباط نیاز به Router یا Layer 3 Switch دارند.
Router on a Stick چیست؟
روشی برای ارتباط بین VLANها که در آن یک Router با یک لینک Trunk به Switch متصل میشود.
SVI چیست؟
یک Interface مجازی روی Switch Layer 3 است که برای Routing بین VLANها استفاده میشود.
VLAN Tagging چگونه انجام میشود؟
با استاندارد IEEE 802.1Q که اطلاعات VLAN ID را به Frame اضافه میکند.
سوالات متداول VLAN (FAQ)
VLAN چیست؟
VLAN یا Virtual Local Area Network یک شبکه محلی مجازی است که امکان تقسیم یک شبکه فیزیکی به چند شبکه منطقی مستقل را فراهم میکند.
آیا VLAN باعث افزایش سرعت اینترنت میشود؟
خیر، VLAN سرعت اینترنت را افزایش نمیدهد؛ اما با کاهش Broadcast و مدیریت بهتر ترافیک، عملکرد شبکه داخلی را بهبود میدهد.
آیا برای VLAN نیاز به روتر داریم؟
برای ساخت VLAN خیر، اما برای ارتباط بین VLANها نیاز به Router یا Layer 3 Switch داریم.
چند VLAN میتوان روی یک Switch ساخت؟
بسته به مدل Switch متفاوت است، اما استاندارد 802.1Q تا 4094 VLAN ID را پشتیبانی میکند.
آیا VLAN امنیت کامل ایجاد میکند؟
خیر. VLAN فقط جداسازی شبکه ایجاد میکند و برای امنیت بیشتر باید از Firewall، ACL و سیاستهای امنیتی استفاده شود.
آیا WiFi هم VLAN دارد؟
بله. در شبکههای سازمانی معمولاً SSIDهای مختلف روی VLANهای جدا قرار میگیرند.
مثلاً:
Office WiFi → VLAN 20

Guest WiFi → VLAN 80
📝 کلام آخر
VLAN یکی از پایهایترین و مهمترین مفاهیم در طراحی شبکههای مدرن است. تقریباً هیچ شبکه سازمانی حرفهای بدون VLAN طراحی نمیشود.
با استفاده از VLAN میتوان:
- کاربران را دستهبندی کرد.
- امنیت شبکه را افزایش داد.
- Broadcast را کنترل کرد.
- مدیریت شبکه را سادهتر کرد.
- سرویسهایی مانند VoIP، CCTV، WiFi و Server را جدا کرد.
تسلط بر VLAN، Access Port، Trunk، 802.1Q، Router on a Stick و Inter VLAN Routing یکی از مهمترین مهارتها برای ورود به دنیای شبکه و مسیر یادگیری CCNA و Network Engineering محسوب میشود.